
it-sa 2026 : So sichert F5 seine Produkte mit Frontier AI
Seit Herbst 2025 prüft F5 mithilfe aktueller KI-Modelle (Frontier AI) den Quellcode seiner Produkte systematisch auf Schwachstellen. Was als Testprojekt begann, ist inzwischen zu einer wichtigen Investition geworden. Das Unternehmen hat dazu eine spezielle Infrastruktur aufgebaut, technische Ressourcen gebündelt und diesem Vorhaben auf allen Ebenen der Organisation höchste Priorität eingeräumt.
Zu Beginn waren die verfügbaren KI-Modelle zwar vielversprechend, aber noch limitiert. Sie konnten oberflächliche Probleme erkennen, aber nur schwer komplexe Codebasen analysieren, den Kontext über Module hinweg verstehen und echte Schwachstellen von Fehlalarmen unterscheiden. So musste F5 von Grund auf lernen:
- Wie man einen effektiven Testrahmen aufbaut
- Wie man Eingabeaufforderungen so strukturiert, dass sie genügend Kontext liefern, um echten Code zu analysieren
- Wie man Verifizierungs-Pipelines aufbaut, die in großem Maßstab Signale von Rauschen trennen können
- Wie man die Ausgabe eines Modells als Eingabe für ein anderes nutzt, um Ergebnisse zu bestätigen oder zu verwerfen
Dabei entwickeln sich Frontier-Modelle wie Claude Mythos oder GPT Cyber in erstaunlichem Tempo weiter. Sie können mittlerweile echte Schwachstellen aufdecken, mögliche Exploits aufzeigen und Entwicklern beim Patchen helfen. In einigen Fällen funktionieren diese Modelle nicht nur bei Quellcode, sondern auch bei Binärdateien und kompiliertem Code bereits außergewöhnlich gut.
F5 arbeitet hier eng mit einigen der größten Organisationen der Welt zusammen, darunter den am Project Glasswing Beteiligten. Einige Punkte sind dabei deutlich geworden:
- Die Vorschau- und Forschungsmodelle sind erstaunlich leistungsfähig. Die neuesten Modelle von Anthropic und OpenAI können kompilierten Code analysieren, komplexe Schwachstellenketten identifizieren und ausgefeilte Proofof-Concepts erzeugen.
- Die Geschwindigkeit der Modellverbesserung beschleunigt sich. Jede neue Modellgeneration bietet einen großen Sprung in der Leistungsfähigkeit. Unternehmen, die ihren Code nicht mit den neuesten Modellen überprüfen, geraten ins Hintertreffen.
- Falschpositive waren der anfängliche Engpass, nicht die Modelle selbst. Zu Beginn gab es sehr viele Fehlalarme. Das erforderte massive Investitionen in die Entwicklung von Verifizierungsprozessen, Triage-Automatisierung und Rückkopplungsschleifen. Dadurch ist die Falschpositivrate gesunken, und Entwickler erhalten echte Sicherheitsprobleme und Fehler, die zu beheben sind.
- Schutz und Steuerung der von Frontier AI erzeugten Schwachstellenberichte besitzen hohe Sicherheitspriorität. Entdeckt ein Modell eine kritische Schwachstelle, wird der Umgang damit zu einer eigenständigen Sicherheitsmaßnahme, damit die Informationen nicht in falsche Hände geraten.
All dies untermauert eine wichtige Erkenntnis: Die Modelle zur Aufdeckung von Schwachstellen können auch Angreifer für ihre Zwecke nutzen. Daher müssen Unternehmen kontinuierlich modernste KI-Modelle einsetzen, um Code zu überprüfen und Schwachstellen zu erkennen, bevor es ein Angreifer tut.
Entwicklung von Tools, Testumgebungen und Prozessen
Die Codebasis von F5 umfasst heute mehrere Dutzend Millionen Zeilen in C, C++, Python, Tcl, Java, Go und Low-Level-C. Mögliche Probleme befinden sich in Code, der seit Jahren in der Produktion läuft, sowie in Modulen, die auf unterschiedliche Weise interagieren. Die Entwicklung von Tests, die über Sprachen und Abstraktionsebenen hinweg funktionieren, war eine erhebliche technische Herausforderung.
F5 arbeitet aktiv mit führenden KI-Forschungslabors zusammen und hat Zugang zu einigen der fortschrittlichsten Modelle, darunter auch Preview- und Forschungsversionen. Ein entwickeltes Tool integriert diese neuen KI-Modelle und lässt sie kontinuierlich gegen die Codebasis laufen. Dies geschieht mit Graphentheorie, statischer Kompositionsanalyse und weiteren Methoden. Außerdem speist F5 aktuelle Bedrohungsinformationen ein, darunter öffentliche Datensätze zu Sicherheitslücken.
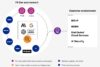
Weitere Tools suchen nach bestimmten Fehlerklassen und nutzen Ergebnisse anderer Organisationen. Darüber hinaus verfügen viele Forschungslabore über hochleistungsfähige Testumgebungen. Unabhängig vom verwendeten Tool folgt die Scan-Infrastruktur einem strengen, mehrstufigen Prozess, der wie folgt abläuft:
- Einfügen. F5 fügt die Codebasis über alle wichtigen Module und Sprachen hinweg ein, damit die Modelle auf Basis realer Implementierungsdaten arbeiten können – und nicht anhand von Zusammenfassungen oder Abstraktionen.
- Analysieren. Eine KI-gesteuerte statische Analyse erkennt Fehler, riskante Muster und verdächtige Abläufe, wie unsichere Kryptografie, Probleme mit der Speichersicherheit oder fehlerhafte Authentifizierungslogik.
- Klassifizieren. F5 extrahiert strukturierte Befunde, darunter CWE-Zuordnungen, Schweregradbewertungen, Datei- und Zeilenverweise sowie Informationen zur Ausnutzbarkeit.
- Verifizieren. Ein zweites Modell überprüft die Befunde, bevor sie in die Entwicklungs-Pipeline gelangen. Dies reduziert Fehlalarme.
- Beheben. Validierte Befunde werden zur priorisierten Behebung weitergeleitet. Korrekturen werden erstellt, getestet und bereitgestellt.
Jeder Zyklus baut eine Wissensbasis auf, die den nächsten Zyklus schneller und präziser macht. Mit der Zeit wird die Codebasis selbst widerstandsfähiger und die Modelle können immer weniger Fehler finden.
Die Ergebnisse
Dieser Prozess deckt Probleme auf, die in praktisch jeder ausgereiften Codebasis vorkommen: Lücken bei der Konfigurationsabsicherung, unsichere Standardeinstellungen, Probleme mit der Speichersicherheit wie Pufferüberläufe oder Lücken bei der Eingabevalidierung. Ihre Beseitigung macht Software schwerer angreifbar.
Für einen schnelleren Schutz der Kunden stellt F5 gerade seinen vierteljährlichen Release-Rhythmus auf häufigere Updates für die gesamte Software um. Dabei erhöht sich die Sorgfalt der Entwicklungsteams. Zum Beispiel werden bei der Lösung BIG-IP alle aktiven F5OS- und TMOS-Kombinationen im Kundenstamm getestet. Jede Kombination erfordert eine eigene Testumgebung. Jedes Release durchläuft strenge Kontrollen, Regressionstests und Langzeittests. F5 dokumentiert Upgrade- und Neustartzeiten und ordnet jeden Fix – ob bei Pufferüberlauf, Eingabesicherung oder CVE – dem jeweiligen Release zu.
Damit sollten Kunden rechnen
Leistungsfähigere KI-gestützte Analysen decken neue Schwachstellen auf, die immer schneller von Angreifern ausgenutzt werden. Daher sollten Kunden mit weiteren und häufigeren Updates rechnen. Dies ist ein Zeichen für mehr Sicherheit, nicht für schwächere Software. Denn F5 setzt aktuelle Erkenntnisse zeitnah um, indem es gehärtete Versionen herausgibt. Da die Häufigkeit von Patches branchenweit zunimmt, hat F5 seine Prozesse für Flottenmanagement, automatisierte Updates und Upgrade-Workflows verschlankt und beschleunigt.
KI-gestützte Funktionen für Erkennung und Reaktion sind entscheidend, um Bedrohungen zu identifizieren und zu stoppen, ohne auf bekannte Signaturen angewiesen zu sein oder auf einen Patch zu warten. Auch hierfür wird F5 weitere Lösungen entwickeln. Denn die Kunden verdienen den optimalen Schutz für ihre kritische Infrastruktur.
Wollen Sie mehr über F5 und wirksame Strategien gegen KI-basierte Angriffe erfahren? Dann freuen wir uns auf Ihren Besuch während der it-sa in Nürnberg an unserem Stand 7A-531.
Autor
Stephan Schulz, F5