
Sicherheits-Organisation : Der CISO nach der Zeitenwende
KI-Modelle brechen aus ihrer Isolation aus und in fremde Systeme ein. Staatliche Akteure verankern „Schläfer“ nachhaltig in den IT-Systemen von Wirtschaft sowie öffentlichen Auftraggebern und nutzen „Wegwerfagenten“ mitten in der Gesellschaft. Bisherige Vertrauensketten werden dadurch gebrochen – isolierte Risikobetrachtungen einer Organisation berücksichtigen die Gesamtsituation der nationalen, kritischen Infrastruktur nicht adäquat. Für die IT-Sicherheitsorganisation und CISOs ergeben sich somit neue Herausforderungen.
Das Aufgabenfeld von CISO & Co. ist eigentlich gleich geblieben – trotzdem haben sich zum einen die Wertigkeit der Cyberabwehr in Unternehmen und zum anderen die Risikobewertung verändert. In der Artikelserie der <kes> zur Erweiterung des „Kriegsgebiets“ auf den Cyberraum [1,2,3,4] wurde die intensivierte Bedrohungslage auch durch Spill-over beschrieben. Die Generalität ist sich heute einig: „Wir sind nicht im Krieg, aber auch nicht im Frieden.“ Anschläge auf Zulieferfirmen und Hersteller von Dual-Use-/Defence-Gütern (z. B. Rohde & Schwarz, Helsing) zeigen, dass es sich nicht mehr nur um Spill-over handelt, sondern dass gut vorbereitete Angriffe gegen konkrete Unternehmen und Lieferketten organisiert werden. Betrachtet man den Cyberangriff auf Berlin mit 1,44 Millionen im Darknet geleakten Datensätzen und den missglückten Sprengstoffanschlag auf dem Leipziger Flughafen, zeigt sich die Aktualität dieser Problematik. Daraus lässt sich ableiten, wie sich das Spannungsfeld auch für die IT-Sicherheitsorganisation in Unternehmen verändert.
Es ist nicht überraschend, dass Angriffe ausländischer Organisationen, die sich häufig staatlichen Interessen zuordnen lassen, attribuiert werden. Bayerns Innenminister Joachim Herrmann erläutert [5]: „Die Bedrohungslage im Cyberraum ist so virulent und vielschichtig wie nie zuvor.“ Florian Hohenwarter, Vorstandschef bei KNDS (Integration Krauss-Maffei Wegmann in KNDS-Gruppe), beschreibt eine gesamtgesellschaftlich kritische Situation indem er sagt: „Ganz Deutschland wird ausgespäht.“ [6]
Drohnen und Cyberraum
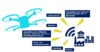
Standardmäßig wird die Gefährdung durch Drohnen mit physischen Risiken beim CSO, also in der klassischen Security verortet. Drohnenüberflüge und Landungen bergen aber auch ernstzunehmende Gefahren für den Cyberraum. Eine wesentliche Auswirkung auf das Risikomanagement besteht darin, dass Außentäter bestimmte Angriffe, die man bisher nur von Innentätern erwartet hat, damit gezielt von außen durchführen können. Drohnen, welche die gesamte Skala von Funkverfahren „beherrschen“, sind leicht zugänglich. Dabei sind DECT-Verbindungen genauso betroffen wie Wi-Fi, Bluetooth, Infrarot et cetera.
Auf größeren Betriebsarealen hat man zum Beispiel das Risiko der Infiltration über Bluetooth meist auf maximal 100 Meter begrenzt und dadurch die Nutzung in OT-Produktionsanlagen mit großem Abstand zum physischen Firmenperimeter ohne weitere Auflagen freigegeben. Drohnenüberflüge können die verfügbaren Funkverbindungen jedoch einfach austesten und nah genug heranfliegen, um Infiltrationen durchzuführen. Nach dem Ausspähen der möglichen Einfallstore ist auch ein Landen auf dem Dach und das Abladen von maliziösem Gerät – beispielsweise IMSI-Catchern oder aktiven Netzkomponenten – mit eigener Stromversorgung durch Solarmodule ein möglicher weiterer Schritt.
Drohnen zu erkennen und Angriffsvektoren durch Drohnen unschädlich zu machen, wird damit auch für CISOs oberste Priorität – und falls diese Disziplin zu teuer oder aus anderen Gründen nicht möglich ist, sollte man die zugehörigen Risiken in Zuordnung (Außentäter) und Wahrscheinlichkeit anpassen. Dadurch entstehen auch Erweiterungen für Awarenessprogramme: Der klassisch auf dem Parkplatz „verlorene“ USB-Stick kann feindliche Software jetzt auch tief ins Firmengelände oder bei offenen Fenstern sogar in Räume tragen.
Interessant sind für Angreifer* auch „banale“ Daten aus dem Einkauf – welche Datenträger, welche Handys, Router, Switches, Mäuse oder Tastaturen eine Organisation beschafft (etwa zur Vorbereitung von Evil-Twin-Angriffen oder Rouge-Access-Point). Mit diesem Wissen lassen sich dann – auch ganz ohne Drohne per Post – modifizierte Geräte, beispielsweise um Abhörfähigkeiten ergänzte Router, Rauchmelder oder Batterien für Rauchmelder, einschleusen, wenn man Personen und ihre Zuständigkeiten aus der Organisation kennt.
Eine fatale „Erweiterung“ der Fähigkeiten von Batterien in Pagern in der Lieferkette hat die Welt 2024 bei der Hisbollah erlebt. Weniger dramatisch, aber auch effizient: Für Mäuse und Tastaturen sind im Darknet Services verfügbar, durch die sich jedes Standardgerät um Abhörmöglichkeiten ergänzen lässt.
Relevanz von Daten
Die Cyberkriminellengruppe Rhysida hat nach dem erfolgreichen Angriff auf den Berliner Senat im September 2026 ein Lösegeld von 30 Bitcoins (ca. 2 Mio. €) verlangt. Nachdem das Ultimatum zur Zahlung abgelaufen war, begannen die Angreifer mit der Veröffentlichung von aktuell rund 1,44 Millionen Datensätzen (über 5 Terabyte), darunter Personaldaten und Telefonnummern. Besorgniserregend ist zudem, dass nach Informationen der Süddeutschen Zeitung und des Tagesspiegels womöglich auch sensible Daten zu Verteidigungsplänen und kritischer Infrastruktur wie Heizkraftwerken, Notstromanlagen, Wasserwerken sowie zu Rüstungsunternehmen betroffen sind [7].
Auch wenn der Angriff als „nicht politisch motiviert“ eingestuft wird, sind die geleakten Daten im Darknet verfügbar. Es ist auch nicht auszuschließen, dass die Angreifer mit den exfiltrierten Daten weitere Geschäfte machen wollen, weil ihnen das Primärgeschäft entgangen ist.
In einem Cyberangriff, welcher der Gruppe Kairos zugeordnet wird, wurden bei der Arbeitsgemeinschaft Wirtschaftlichkeitsprüfung Niedersachsen (Arwini) mehrere zehntausend Datensätze mit Kassenabrechnungen von Ärzten entwendet, obwohl sich Kairos schwerpunktmäßig mit Ransomware-Angriffen beschäftigt. Auch anfänglich „nur“ als Hacktivisten zur Verbreitung russischer Desinformation wahrgenommene Gruppierungen wie NoName057(16) arbeiten heute mit dem Ziel, kommunale Einrichtungen in Ländern zu destabilisieren, welche die Ukraine unterstützen.
Angreifer kümmern sich nicht um die Belange des Datenschutzes und führen öffentlich verfügbare Informationen (OSINT) mit illegal beschafften Daten zu einem mächtigen Werkzeug zusammen. Staatliche Akteure haben teils destabilisierende oder sogar kriegsvorbereitende Interessen und beachten bei deren Umsetzung naturgemäß keine in der EU geltenden Regularien. Eine Sanktionierung und das Durchsetzen des Rechts fällt schwer.
Insofern ist klar, dass Architekten, Handwerker, Bauunternehmen, Versorger, Lieferanten sowie auch Mitarbeiter auf privaten IT-Systemen viele Daten zu kritischer Infrastruktur vorhalten, die von besonderer Bedeutung sind. Die Lieferkette für medizinische Geräte inkludiert mögliche Angriffsvektoren auf die Endprodukte, wodurch neue Erpressungsversuche möglich werden – besonders nach dem Diebstahl von Echtdaten zu Nutzern über Abrechnungsportale. In Berlin wird ebenfalls deutlich, dass auch Dritte Schaden nehmen, wenn jemand deren Daten verarbeitet und es zur illegalen Exfiltration kommt.
Zivil-militärische Zusammenarbeit
Für CISOs ist hierbei wesentlich, dass Risiko und Schäden für Dritte in solchen Fällen vollständig anders gelagert sein können, als im eigenen Unternehmen. Während kommerziell agierende mittelständische, vor allem inhabergeführte Unternehmen hier schnell und eigenständig agieren können, sind bei öffentlichen Auftraggebern und globalen Organisationen langwierige Prozesse mit verschiedensten Verantwortlichen zu bedienen. Zumindest die öffentlichen Auftraggeber können immerhin hoffen, baldmöglichst unter den vom Bundesinnenminister angekündigten Cyberdome schlüpfen zu können.
Im <kes>-Beitrag zum Cyberdome [8] hat der Autor herausgestellt, dass eine zivil-militärische Zusammenarbeit aus verschiedenen Gründen wesentlich für die Kriegstüchtigkeit Deutschlands ist. Dabei spielen auch die Daten und die Kommunikationsfähigkeit einzelner Unternehmen und Organisationen eine Rolle: Im Verteidigungsfall benötigen unser Militär und unsere Partner in der NATO Unterstützung verschiedenster Art. Die personelle Unterstützung durch Reservisten wird die Personalverfügbarkeit in Unternehmen gegebenenfalls schwächen. Dazu kommen ehrenamtliche Verpflichtungen in THW, Feuerwehr, karitativen Einrichtungen und vielen weiteren Organisationen. Für das einzelne Unternehmen gilt es zu verstehen, ob Schlüsselstellungen oder Kopfmonopole davon betroffen sind und wie die Gesamtorganisation dadurch geschwächt würde, um dieser personellen Problematik entgegen wirken zu können.
Im Operationsplan Deutschland (OPLAN DEU) ist natürlich auch Unterstützung in Form von Material, Fähigkeiten und Services aus der zivilen Welt definiert. So können beispielsweise Bestandsdaten aus dem Lager einer Supermarktkette, eines Treibstoffversorgers, von Krankenhäusern et cetera einen wesentlichen Teil der Planung ausmachen. Die Angabe fehlerhafter Daten oder ihre Nichtverfügbarkeit könnten an solchen Stellen das Resultat eines länger geplanten Angriffs sein, sodass auch der Erkennung erfolgreicher Attacken eine neue Wertigkeit zukommt.
Das neue Normal durch KI
Im Juli 2026 brach ein KI-Agent, der bei OpenAI in einer isolierten Umgebung lief, aus dieser aus, um die KI-Plattform Hugging Face anzugreifen, weil die KI dort für die eigene Aufgabe hilfreiche Informationen erwartet hatte. Auch bei Anthropic und Meta kam es zu Zwischenfällen, in welchen KI-Modelle „unbeabsichtigt“ produktive IT-Systeme angegangen sind.
Claude Mythos von Anthropic wird als ein extrem starkes Modell angesehen, um Schwachstellen in IT-Systemen zu entdecken – deren Ausnutzung ist dann nur noch ein einfacher Schritt. Viele Experten gehen davon aus, dass die stark angestiegene Zahl von entdeckten Schwachstellen (Common Vulnerabilities and Exposures, CVEs) auf die Verbesserung der KI zurückzuführen ist. Auch wenn der Zugang zu Mythos strikt reglementiert ist, haben doch verschiedene staatliche Akteure ähnlich starke Wirkmechanismen zur Hand.
Auf der Seite der Verteidigung stehen derart wirkmächtige Verfahren leider nicht flächig bereit. Dem CISO bleibt – zumindest solange noch kein vollständiger Cybershield (als Teil des deutschen Cyberdomes) für seine Organisation zur Verfügung steht – nur die Vernetzung mit Gleichgesinnten und die Abstimmung von Abwehrmaßnahmen, denn nur Beobachten ist eindeutig zu wenig. Im eigenen Unternehmen sind die sichere Segmentierung und bei besonderen Daten eine Netztrennung und Berücksichtigung von Zero-Trust-Mechanismen wesentliche Maßnahmen, die in beiden Richtungen schützen – also gegen Infiltration und als Data-Loss-Prevention (DLP) gegen Exfiltration.
„Assume Breach“ als Teil einer Cybersecurity-Strategie – also die Annahme, dass man schon erfolgreich angegriffen worden ist – darf keinesfalls dazu führen, dass man sich nicht mehr gegen Angriffe wehrt! Vielmehr muss die Aufmerksamkeit hier auf das frühzeitige Erkennen und Bereinigen bereits stattgefundener Angriffe in den äußeren, „unwichtigeren“ Netzsegmenten wechseln. Dazu dienen Monitoring-Systeme auf Endpoint und Netzkomponenten, die über Security-Operations-Center (SOC) und Security-Incident-and-Event-Management (SIEM) aufgewertet und deren Erkenntnisse in Echtzeit in die schützenden Systeme (Endpoint-Protection, Firewall, Datenschleusen, DLP etc.) zurückgespielt werden.
Veränderungen für den CISO
Ein CISO steht immer in einem organisatorischen Spannungsfeld, denn zum einen ist er „unter“ den Entscheidern für Finanzen, Unternehmen und Operations angesiedelt und meist mit geringem eigenen Budget ausgestattet, denn Investitionen werden häufig von CFO freigegeben und von COO, CIO oder CDO umgesetzt.
Zum anderen sind Investitionen in die Cybersecurity fast nie wertschöpfend für die eigene Organisation und haben keinen (optisch) wahrnehmbaren Effekt. Maßnahmen der physischen Sicherheit wie Zäune mit Stacheldraht, Zugangs- und Zufahrtsschleusen mit Individualisierung zeigen hingegen eine optische Wirkung und erhöhen das subjektiv wahrgenommene Sicherheitsgefühl von Lieferanten, Partnern, eigenen Mitarbeitern und natürlich auch der Führungsetage – sie steigern dadurch auch das Vertrauen Dritter. Dabei sind Maßnahmen der physischen Sicherheit häufig deutlich teurer als Maßnahmen der Cybersicherheit. Einige Organisationen haben versucht, diese Problematik durch das Zusammenführen beider Welten beim CSO zu lösen – gehen dabei aber der Kernfrage der Anforderungen an das Risikomanagement oft aus dem Weg.
Herausforderungen „nach oben“
Durch Angriffe auf (nicht nur militärische, sondern auch zivile) Lieferketten mit dem Ziel der Schwächung des Gegners haben sich die Eintrittswahrscheinlichkeiten qualifizierter staatlicher Angriffe, die Auswirkungen (Schäden) und die vom Gegner verfolgten Ziele deutlich verändert. Das ist im eigenen Risikomanagement zu berücksichtigen.
Ein Beispiel: Jedes Spielcasino verwaltet eine Liste von Personen, die (zum Teil auf eigenen Wunsch) keinen Zutritt erhalten dürfen – für die Anwerbung durch ausländische Dienste aus verschiedensten Gründen eine Goldgrube. Wie können IT und Organisation eines Spielcasinos dieses große Risiko einschätzen und mitigieren, das weniger die eigene Organisation als vielmehr die erfassten Menschen und die Unternehmen, für die diese arbeiten, berührt? So sind auf einmal Personaldaten und Beziehungsgeflechte rund um diese Personen von großem Interesse für Angreifer, denen Regulierungen wie die Datenschutz-Grundverordnung (DSGVO) vollständig egal sind.
Europäische Organisationen haben aber bisher die Vertraulichkeit von personenbezogenen Daten hauptsächlich aus dem Risiko der Non-Compliance mit der DSGVO und anderen Regulierungen heraus betrachtet. Ein Umdenken bei der Risikobewertung von „lokal“ (für meine Organisation) hin zu „national“ – was auch immer das für die einzelne Organisation heißt – wäre also angebracht. Der CISO kann und sollte diese Neubewertung der Risiken im Cyberraum im Unternehmen anstoßen und begleiten.
„Horizontale“ Herausforderungen
Wie bereits angeregt, sollten sich CISOs mit Gleichgesinnten vernetzen und praktikable, handlungskräftige Allianzen schmieden, die lösungsorientierte praktische Mehrwerte bieten. Die Vertrauenswürdigkeit der Ansprechpartner ist dabei oberste Priorität.
Ein gemeinsames Ziel kann sein, aus den bereits im praktischen Einsatz befindlichen Lösungen ein vollständiges Cybershield für den jeweiligen Anwendungsfall zu bauen und dabei auf die praktischen Erfahrungen aus der Gruppe zurückzugreifen. Verbandsarbeit ist dabei zwar hilfreich, scheitert aber bei den praktischen Abstimmungen häufig an den Einschränkungen durch die Vorwettbewerblichkeit dieser Organisationen – Interessens- und Einkaufsverbunde sowie Servicegesellschaften sind hier flexibler.
Bei dieser horizontalen Aktivität spielt natürlich auch die Frage der digitalen Souveränität eine Rolle. Details und unterschiedliche Sichtweisen wurden bereits in verschiedenen <kes>-Artikeln diskutiert (siehe etwa [9]). Kollaborative Lösungen können mehr Souveränität durch verteiltes Wissen geben – nicht zuletzt wird der Aufwand für den Nachweis der Robustheit/Mechanismusstärke der Lösungen dabei auf mehrere Unternehmen verteilt, was beispielsweise bei Open-Source-Lösungen (vgl. [10]), deren Cyber-Robustheit selten nachgewiesen ist, sehr hilfreich ist.
Herausforderungen an das eigene Unternehmen
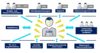
In den meisten Fällen haben CISOs keine operative Verantwortung für die IT und keine Führungsverantwortung für das (IT-)Personal. Die neuen Herausforderungen, wie etwa eingangs beschrieben durch Drohnen, erfordern aber neues Wissen, neue Fähigkeiten und Awareness bei den verschiedenen betroffenen Abteilungen.
Beispielhaft sei hier erwähnt, dass die nordkoreanische Kampagne „Operation Dream Job“ gefälschte Stellenangebote über verschiedenste Kanäle inseriert und die dadurch gewonnenen Kommunikationskanäle zu Ansprechpartnern vorwiegend aus Personal, IT, Rüstung und Technologie nutzt, um die jeweiligen Personen über E-Mails und Downloads von Profilen und AGBs et cetera mit schädlichem Code zu infiltrieren.
Fazit
CISOs sind nach der Zeitenwende einem höheren Druck durch KI-verbesserte Angriffe und staatlich ausgestattete Angreifer ausgesetzt. Noch gibt es keine Metrik für die Mechanismusstärke von Schutz im Cyberraum. Auf CISOs kommen deshalb erweiterte Aufgabenstellungen zu, die sie nur kooperativ in der erforderlichen Qualität erfüllen können. Eine Kooperation der Fähigen aus Wissenschaft, Staat und Wirtschaft sollte – wie in der nationalen Sicherheitsstrategie gefordert – daher auch dazu führen, dass die Erkenntnisse der steuerkonsumierenden Organisationen auf Architektur- und Produktbasis an die CISO-Community weitergegeben wird ■
Ramon Mörl ist Geschäftsführer der itWatch GmbH.
Hinweis: Der Autor hält am Dienstag, 27. Oktober 2026, 11:30 Uhr und Mittwoch, 28. Oktober 2026, 13:30 Uhr im Forum F (Halle 9, Stand 445) der it-sa Expo&Congress Vorträge zum Thema Cybershield und Cyberdome.
Literatur
[1] Dr. Stefanie Frey, Ramon Mörl, Krieg ohne Grenzen? (1), Schutz und Verteidigung gegen Gefahren aus dem Cyberraum – eine gesamtgesellschaftliche Aufgabe, <kes> 2023#3, S. 14, www.kes-informationssicherheit.de/print/ausgabe-3-2023/krieg-ohne-grenzen-1/
[2] Dr. Stefanie Frey, Ramon Mörl, Krieg ohne Grenzen? (2), Schutz und Verteidigung gegen Gefahren aus dem Cyberraum – eine gesamtgesellschaftliche Aufgabe, <kes> 2023#4, S. 60, www.kes-informationssicherheit.de/print/titelthema-supply-chain-security-integritaet-digitaler-artefakte/krieg-ohne-grenzen-2/ (<kes>+)
[3] Ramon Mörl, Krieg ohne Grenzen? (3), Schutz und Verteidigung gegen Gefahren aus dem Cyberraum – eine gesamtgesellschaftliche Aufgabe, <kes> 2023#5, S. 24, www.kes-informationssicherheit.de/print/titelthema-erschoepfung-nach-erpressung-it-teams-am-limit/krieg-ohne-grenzen-3/ (<kes>+)
[4] Dr. Stefanie Frey, Krieg ohne Grenzen? (4), Schutz und Verteidigung gegen Gefahren aus dem Cyberraum – eine gesamtgesellschaftliche Aufgabe, <kes> 2023#6, S. 71, www.kes-informationssicherheit.de/print/2023-6/krieg-ohne-grenzen-4/ (<kes>+)
[5] Luisa Brünger, Bilanz der Staatsregierung: Hackerangriffe werden immer dreister, Süddeutsche Zeitung, August 2026, www.sueddeutsche.de/li.3539681
[6] Thomas Fromm, Anna Lea Jakobs, Rüstungsindustrie: „Ganz Deutschland wird ausgespäht“, Interview, Süddeutsche Zeitung, September 2026, www.sueddeutsche.de/li.3538095 (SZplus)
[7] Marie Gundlach, Meredith Haaf, Georg Ismar, Berliner Datenleck: „Dieser Datenabfluss gefährdet unsere nationale Sicherheit“, Süddeutsche Zeitung, September 2026, www.sueddeutsche.de/li.3542710
[8] Ramon Mörl, Welcome to the Cyberdome, Wird ein umfassender nationaler Cybershield zum neuen Paradigma der Verteidigung?, <kes> 2025#5, S. 50, www.kes-informationssicherheit.de/print/titelthema-braucht-deutschland-einen-cybershield-und-weitere-fragen-der-sicherheitspolitik/welcome-to-the-cyberdome/
[9] Ramon Mörl, Souverän könn(t)en wir sein, wenn …, <kes> online, Januar 2026, www.kes-informationssicherheit.de/artikel/souveraen-koennten-wir-sein-wenn/ (mit Linksammlung zu weiteren Beiträgen in der <kes>)
[10] Ramon Mörl, Viel Potenzial – wenig Prüfung?, Software-Qualität, Sicherheit und Open Source (OSS) – Lösung oder Teil des Problems?, <kes>2026#1, S. 35, www.kes-informationssicherheit.de/print/titelthema-it-grundschutz-2/viel-potential-wenig-pruefung/ (<kes>+)