
Vereinte Kräfte: : Grundschutz++ und BCM als integriertes Resilienzmodell
Im vorliegenden Beitrag erörtert unsere Autorin, wie sich ein Informationssicherheits-Managementsystem nach Grundschutz++ und ein Business-Continuity-Management-System nach BSI-Standard 200-4 so verzahnen lassen, dass statt zwei parallel betriebener Managementsysteme ein durchgängiger Resilienzansatz entsteht.
In einer zunehmend vernetzten und digitalisierten Welt sind IT-Ausfälle, Cyberangriffe und physische Katastrophen reale Bedrohungen für jede Organisation. Während sich das Informationssicherheits-Managementsystem (ISMS) traditionell auf die Abwehr von Gefahren konzentriert, zielt das Business-Continuity-Management-System (BCMS) auf die Aufrechterhaltung und Wiederherstellung zeitkritischer Geschäftsprozesse ab.
Informationssicherheit gemäß BSI IT-Grundschutz (www.bsi.bund.de/grundschutz/) und BCM wurden in der Praxis lange als zwei getrennte Vorhaben behandelt, obwohl beide Disziplinen im BSI-Regelwerk (früher im Standard 100-4, heute im BSI-Standard 200-4 [1]) von Beginn an zusammengehören: Die Methodik zum BSI IT-Grundschutz umfasst neben dem Vorgehen selbst auch ergänzende Standards zu Risiko- und Notfallmanagement. Zusätzlich beschreibt der Baustein DER.4 im IT-Grundschutz-Kompendium [2] bereits heute die Anforderungen an ein funktionsfähiges Notfallmanagement – von der organisatorischen Verankerung über die Dokumentation kritischer Geschäftsprozesse bis hin zu regelmäßigen Übungen. Dabei behandelt er die Bewältigung schwerwiegender Ausfälle und die Wiederherstellung des Normalbetriebs und ergänzt die Bausteine zur Vorfallerkennung, ohne sie zu ersetzen. Mit der Einführung von Grundschutz++ (GS++, [3,4]) durch das BSI ergeben sich nun neue, zukunftsweisende Möglichkeiten, diese beiden Disziplinen in der Praxis noch enger zu verzahnen.
Resilienz als durchgängige Kette
Ein ganzheitlicher Resilienzansatz entsteht, indem die Schnittstellen beider Managementsysteme auf strategischer und organisatorischer Ebene konsequent zusammengeführt und unter einer einheitlichen Governance betrieben werden. Die Dringlichkeit dieser Verzahnung nimmt angesichts dynamischer gesetzlicher Vorgaben stetig zu. Was für KRITIS-Betreiber bereits etablierter Standard ist, rückt durch Regulierungen wie NIS-2 nun auch für eine breite Masse weiterer Organisationen sowie für nicht-regulierte IT-Grundschutz-Anwender* in den Fokus (vgl. [5,8]).
Resilienz ist nach dem KRITIS-Dachgesetz (KRITISDachG, www.gesetze-im-internet.de/kritisdachg/) die Fähigkeit einer kritischen Anlage, einen Vorfall zu verhindern, sich vor einem Vorfall zu schützen, einen Vorfall abzuwehren, auf einen Vorfall zu reagieren, die Folgen eines Vorfalls zu begrenzen, einen Vorfall aufzufangen und zu bewältigen und sich von einem Vorfall zu erholen. Prävention und Bewältigung stehen hier in einem einzigen Satz. In der organisatorischen Realität vieler Einrichtungen stehen sie in zwei getrennten Managementsystemen: mit zwei Rollen, zwei Dokumentenwelten und zwei Auditzyklen.
Der Rechtsrahmen hat diese Trennung in der Sache überholt. Die Aufrechterhaltung des Betriebs (u. a. Backup-Management, Wiederherstellung nach einem Notfall, Krisenmanagement) gehört zu den Mindestmaßnahmen des BSI-Gesetzes (BSIG, www.gesetze-im-internet.de/bsig_2025/). Seit März 2026 ergänzt das KRITISDachG diesen Rahmen um erstmals bundeseinheitliche Mindestanforderungen an die physische Resilienz kritischer Anlagen, ausdrücklich als All-Gefahren-Ansatz, der Kohärenz zwischen beiden Bereichen herstellen soll (siehe auch [6]).
Zeitgleich baut das BSI die methodische Grundlage der Informationssicherheit um: GS++ beginnt das gewachsene Kompendium durch ein maschinenlesbares, OSCAL/JSON-basiertes Regelwerk abzulösen. Wer sein ISMS ohnehin migriert, steht damit vor einer selten günstigen Gelegenheit, da sich die Schnittstellen zum BCM direkt einrichten lassen, statt sie später nachzurüsten.
Beide Bezugssysteme (KRITIS-Dachgesetz und BSIG) befinden sich noch in der Konkretisierung: Die BSIG-Pflichten gelten bereits ohne materielle Übergangsfristen, die Rechtsverordnungen des BMI liegen erst im Entwurf vor. Auch methodisch ist das Regelwerk im Fluss: GS++ durchläuft noch den Erprobungsprozess und die Einbindung des BSI-Standards 200-4 ist offen. Die folgenden Überlegungen zielen daher nicht auf Detailvorgaben, sondern auf strukturelle Schnittstellen, die unabhängig von der finalen Ausgestaltung Bestand haben (Stand: August 2026).
Prävention allein genügt nicht
Informationssicherheit, wie sie durch den IT-Grundschutz etabliert wird, hat ein klares Ziel: Sie schützt Informationen und IT-Systeme vor unbefugtem Zugriff, Manipulation und Verlust. Die klassischen Schutzziele Vertraulichkeit, Integrität und Verfügbarkeit bilden dabei das Fundament. Ein ISMS entfaltet seine Wirkung primär im Normalbetrieb: Es sichert die Verfügbarkeit von Informationen auf das Niveau, das die Geschäftsanforderungen unter regulären Bedingungen verlangen.
Eine Organisation kann damit sämtliche Sicherheitsanforderungen erfüllen, technisch hervorragend aufgestellt und dennoch schlecht auf größere Ausfälle vorbereitet sein. Der Grund liegt nicht in der Bedrohungslage, sondern in der Methodik, denn Prävention ist niemals hundertprozentig – Zero-Day-Exploits, zielgerichtete Ransomware-Kampagnen oder physische Extremereignisse, wie weitreichende Stromausfälle, können selbst etablierte technische und organisatorische Schutzmaßnahmen umgehen.
Tritt der Schadensfall ein und fallen die präventiven Hürden, hilft die reine IT-Sicherheit nicht weiter. Genau an diesem Punkt greift die methodische Grenze, die der BSI-Standard 200-4 explizit deutlich macht: Die Verfügbarkeit im Ausnahmefall – wenn also beispielsweise IT-Systeme bereits ausgefallen sind, Prozesse unterbrochen wurden oder Standorte nicht mehr erreichbar sind – ist durch ein ISMS ausdrücklich nicht abgedeckt.
Während ein ISMS den Normalbetrieb hinsichtlich aller drei Schutzziele absichert, reduzieren die BC-Maßnahmen vor allem das Ausfallrisiko in Krisensituationen. Hier wird der Unterschied zwischen technischer Absicherung und echter Resilienz sichtbar: Es reicht nicht aus, Angriffe nur abwehren zu wollen. Eine Organisation muss fähig sein, unvermeidbare Schocks zu absorbieren und unter widrigen Umständen handlungsfähig zu bleiben.
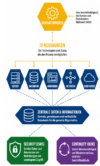
Tritt der Schadensfall ein und fallen die präventiven Hürden, hilft die reine IT-Sicherheit nicht weiter. Genau an diesem Punkt greift die methodische Grenze, die der BSI-Standard 200-4 explizit deutlich macht: Die Verfügbarkeit im Ausnahmefall – wenn also beispielsweise IT-Systeme bereits ausgefallen sind, Prozesse unterbrochen wurden oder Standorte nicht mehr erreichbar sind – ist durch ein ISMS ausdrücklich nicht abgedeckt.
Während ein ISMS den Normalbetrieb hinsichtlich aller drei Schutzziele absichert, reduzieren die BC-Maßnahmen vor allem das Ausfallrisiko in Krisensituationen. Hier wird der Unterschied zwischen technischer Absicherung und echter Resilienz sichtbar: Es reicht nicht aus, Angriffe nur abwehren zu wollen. Eine Organisation muss fähig sein, unvermeidbare Schocks zu absorbieren und unter widrigen Umständen handlungsfähig zu bleiben.
Paradigmenwechsel durch GS++
Diese methodische Lücke ist der Ausgangspunkt für ein eigenständiges BCM. Der BSI-Standard 200-4 bietet eine praxisnahe Anleitung, um ein BCMS in der eigenen Organisation aufzubauen und zu etablieren. BCM ist damit kein optionales Zusatzelement, sondern schließt eine strukturelle Lücke, die aus der Zielsetzung eines ISMS entsteht. Bevor sich diese Lücke jedoch sinnvoll schließen lässt, lohnt ein Blick darauf, wie sich die Informationssicherheit selbst gerade verändert, denn auch der IT-Grundschutz steht mit GS++ vor einer grundlegenden Neuausrichtung.
Um der enormen Dynamik heutiger Cyberbedrohungen gerecht zu werden, hat das BSI den klassischen IT-Grundschutz grundlegend weiterentwickelt. Das BSI vollzieht damit einen echten Paradigmenwechsel weg von starren, oft dokumentenlastigen Bausteinen hin zu einer agilen, objekt- und prozessorientierten Methodik. Für Organisationen mit regulatorischen Pflichten ist dies von hoher Relevanz.
Methodisch stützt sich GS++ auf den bewährten Plan-Do-Check-Act-(PDCA)-Zyklus, der nun jedoch modellbasiert durchlaufen wird und Anforderungsanalyse, Umsetzung und automatisierbare Wirksamkeitsprüfung zu einem konsistenten Sicherheitsprozess verbindet.
Inhaltlich verschiebt sich der Fokus dabei deutlich dahin, dass die Sicht auf Geschäftsprozesse, Services und Assets wieder ins Zentrum rückt. Eine der wichtigsten Neuerungen ist die assetbasierte Modellierung: Sicherheitsanforderungen werden nicht mehr primär aus pauschalen Bausteinen abgeleitet, sondern gezielt auf den organisatorischen Kontext, die Informationen und die technischen Assets angewendet. Sogenannte Zielobjektkategorien sorgen dafür, dass Anforderungen sinnvoll vererbt, konsolidiert und priorisiert werden können, was Doppel-Dokumentationen vermeidet.
Parallel dazu wird die technologische Basis modernisiert, indem GS++ auf Maschinenlesbarkeit und Automatisierung setzt. Der Anforderungskatalog wird in der standardisierten Struktur der Open-Security-Controls-Assessment-Language (OSCAL) maschinenlesbar im JSON-Format bereitgestellt und ist nicht mehr in Bausteinen, sondern in thematischen „Praktiken“ organisiert. Diese sollen eine datengetriebene Risikoanalyse, teilweise automatisierte Compliance-Prüfungen ermöglichen und lassen sich in moderne Tool-Landschaften integrieren. Diese weitreichenden Änderungen wirken nicht isoliert auf das ISMS, sondern greifen unmittelbar in die Logik des BCM ein: Da GS++ den Geschäftsprozess als Ausgangspunkt für die Sicherheitsbetrachtung nutzt, haben ISMS und BCM nun strukturell dieselbe Basis, denn auch jede Business-Impact-Analyse (BIA) beginnt beim Geschäftsprozess. Weniger redundante Anforderungen im ISMS bedeuten zudem einen geringeren Pflegeaufwand für die BCM-Schnittstellen.
Doch diese Modernisierung der Prävention entfaltet ihr volles Potenzial erst, wenn sie an die Reaktionsmechanismen der Organisation angebunden wird. Denn trotz aller methodischen Fortschritte bleibt das Ziel des IT-Grundschutzes auch in seiner neuen Form die Absicherung des Normalbetriebs – wie im Fall eines Versagens der Absicherung zu handeln ist, beantwortet er nicht.
Rückenwind für das BCM
Das BCM war im klassischen IT-Grundschutz methodisch nur randständig eingebunden und könnte durch eine prozessorientierte Methodik strukturell aufgewertet werden. Die Modernisierung durch GS++ bedeutet das Aufbrechen von Silos zwischen verschiedenen Managementdisziplinen und bringt für das BCM verschiedene Vorteile mit sich:
Ein funktionierendes BCM stützt sich bei der BIA elementar auf Daten über Geschäftsprozesse, Assets, IT-Systeme und ihre Zeitkritikalität. Indem GS++ künftig technische und organisatorische Assets sowie Rollen gezielt pro priorisiertem Geschäftsprozess erfasst und Zielobjektkategorien mit entsprechender Vererbung zuordnet, entsteht erstmals eine Datenbasis, die sich strukturell kaum noch von einer BIA unterscheidet. Wo bislang die ISMS-Strukturanalyse und die Ressourcenerhebung innerhalb der BIA zwei getrennte Erhebungen mit ähnlichem, aber oft nicht identischem Ergebnis waren, können beide Disziplinen künftig konsequent auf demselben prozessorientierten Modell aufsetzen.
Da GS++ eine deutlich detailliertere, objektorientierte und vor allem kontinuierlich aktualisierte Sicht auf die IT-Landschaft fordert, profitiert das BCM direkt von dieser gestiegenen Datenqualität. Die maschinenlesbaren Formate des GS++ erleichtern den automatisierten Datenaustausch zwischen ISMS- und BCMS-Tools. Inkonsistenzen bei der Bewertung von IT-Systemen und Prozessen gehören damit der Vergangenheit an. Zudem sinkt die Gefahr, dass ISMS und BCM inhaltlich widersprüchliche oder veraltete Fassungen derselben Maßnahme pflegen, da redundante Anforderungen im GS++ nicht länger in mehreren Kapiteln wiederholt werden. Für Notfallpläne, die häufig direkt an spezifische IT-Systeme oder Anwendungen anknüpfen, bedeutet dies eine wesentlich überschaubarere und leichter aktuell zu haltende Referenzgrundlage. BCM-Verantwortliche können sich künftig auf belastbare, aktuelle Asset-Inventare verlassen und ihre Notfall- und Wiederanlaufpläne schneller und präziser an infrastrukturelle Veränderungen anpassen.
Ein weiterer Synergieeffekt zeigt sich bei der Überprüfung: Die automatisierbare Wirksamkeitsprüfung aus GS++ kann als Blaupause für BCM-Tests dienen. GS++ verankert die Wirksamkeitsprüfung (Check) modellbasiert und macht sie teilweise automatisierbar. Die Prüfergebnisse fließen systematisch in das Anforderungspaket zurück (Act). Diese Logik lässt sich konzeptionell auf das BCM übertragen: Auch dort geht es schließlich nicht nur darum, auf dem Papier zu dokumentieren, dass ein Notfall- oder Wiederanlaufplan existiert, sondern belastbar nachzuweisen, dass er im Ernstfall auch funktioniert. Ein Gedanke, der sich mit den ohnehin im Notfallmanagement-Baustein verankerten Anforderungen an regelmäßige Übungen deckt.
Synergetischer Kreislauf
Wenn GS++ und BCM zukünftig Hand in Hand arbeiten, entsteht eine Synergie, die weit über die Summe ihrer Einzelteile hinausgeht. Der GS++ schützt Informationen und IT-Systeme in der Tiefe und sorgt dafür, dass Störungen möglichst gar nicht erst auftreten oder sich frühzeitig eindämmen lassen. Das BCM übernimmt an dem Punkt, an dem die Prävention an ihre Grenzen stößt und sorgt dafür, dass zeitkritische Aktivitäten auch bei schweren Störungen fortgeführt oder rechtzeitig wiederhergestellt werden.
Das BCM ergänzt damit die Prävention des ISMS um die reaktiven Bausteine Notbetrieb, Wiederanlauf, Wiederherstellung und Krisenbewältigung. Während GS++ die Frage beantwortet: „Wie verhindern wir, dass unsere Infrastruktur kompromittiert wird?“, beantwortet das BCM die Frage: „Wie arbeiten wir weiter, wenn unsere IT-Systeme trotzdem verschlüsselt oder zerstört wurden und in welcher Reihenfolge fahren wir sie wieder hoch?“.
Durch die enge Verzahnung entsteht ein geschlossener Resilienzkreislauf: Risikoszenarien und Schutzbedarfe aus GS++ fließen direkt in die Notfallplanung des BCM ein. Umgekehrt fließen die Erkenntnisse aus BCM-Übungen, beispielsweise identifizierte Schwachstellen bei einem simulierten Wiederanlauf, als konkrete Verbesserungsmaßnahmen direkt wieder zurück ins ISMS.
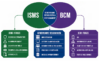
Dieser Kreislauf profitiert davon, dass ISMS und BCM trotz ihrer unterschiedlichen Zielsetzungen auf eine gemeinsame methodische Basis zurückgreifen (vgl. Abb., 1). Der BSI-Standard 200-4 stellt hierzu fest, dass die Informationssicherheit und das BCM auf die gleichen Gefährdungen, Kriterien und Methoden zur Risikobewertung zurückgreifen können.
Der praktische Nutzen zeigt sich vor allem in der gemeinsamen Ressourcennutzung. Eine gemeinsame Übersicht der relevanten Risiken im Rahmen eines integrierten Risikobehandlungsplans ermöglicht es, finanzielle, personelle und zeitliche Ressourcen einzusparen und einen umfassenden, ganzheitlichen Blick auf die notwendigen Sicherheits- und BC-Lösungen zu erhalten.
Besonders deutlich wird die Schnittstelle beim Thema Verfügbarkeit: Alle Maßnahmen, die darauf hinwirken, die Verfügbarkeit zu optimieren, sind sowohl für das BCM als auch für die Informationssicherheit relevant. Werden Ressourcen beispielsweise redundant gesichert und deren Verfügbarkeit regelmäßig getestet und geübt, dann profitieren beide Disziplinen gleichermaßen davon. Der BSI-Standard 200-4 verweist an mehreren Stellen ausdrücklich auf dieses Zusammenspiel. Er setzt die Reihe der BSI-Standards 200-1 „Management für Informationssicherheit“, 200-2 „IT-Grundschutz-Methodik“ und 200-3 „Risikomanagement“ konsequent fort und geht innerhalb der verschiedenen Kapitel immer wieder auf zahlreiche Synergiepotenziale ein, besonders zwischen den Themen Informationssicherheit und BCM.
Diese systematischen Überschneidungen (siehe Abb. 2) sind kein rein akademischer Befund. Sie eröffnen Organisationen vielmehr einen konkreten Hebel, um bei der Implementierung von GS++ und BCM signifikant Aufwand zu sparen – vorausgesetzt, sie werden methodisch auch tatsächlich genutzt.
Grenzen der Gemeinsamkeiten
Bei allem Zugewinn durch die Integration des BCMS in GS++ bleibt die Reichweite jedoch begrenzt, was Organisationen bei der Umsetzung frühzeitig berücksichtigen sollten.
GS++ beschreibt den Geltungsbereich aus Sicht der Informationssicherheit (Informationsverbund). Die für eine BIA maßgeblichen Ressourcenkategorien (z. B. Personal, Standorte oder externe Dienstleister) sind dort zwar erfasst, jedoch nicht mit den Parametern, die eine BIA benötigt. Ebenso wenig entstehen aus einem Anforderungskatalog Krisenstabsstrukturen, Alarmierungswege oder Kommunikationspläne. Das BCM wird entlastet, aber nicht ersetzt, und es bleibt diejenige Disziplin, die den All-Gefahren-Blick einbringt.
Zusammengeführt wird überdies die Datenbasis, nicht die Governance: Beide Managementsysteme behalten eigene Ziele, Verantwortliche und Prüfmaßstäbe. Was heute zweimal erhoben wird, lässt sich künftig einmal erheben und zweimal auswerten.
Migration als Sprungbrett
Die Umstellung auf GS++ ist kein Bruch. Der methodische Kern bleibt, was er war: Schutzbedarfsfeststellung, Modellierung, Umsetzung, Wirksamkeitskontrolle. Was sich ändert, ist die Form, da ein strukturiertes, maschinenlesbares Regelwerk an die Stelle einer gewachsenen Dokumentensammlung tritt. Die vorgesehene Übergangsphase lässt Raum, um bewährte Umsetzungen stabil zu halten und die neuen Artefakte schrittweise zu erproben (vgl. [7,8]).
Für das BCM liegt der Gewinn dieser Umstellung weniger in neuen inhaltlichen Anforderungen an Notbetrieb und Wiederanlauf. Er liegt in der gemeinsamen Datenbasis: Eine Prozesslandkarte, ein Inventar, ein Abhängigkeitsmodell, an dem beide Systeme ihre jeweilige Bewertung führen. Was heute zweimal erhoben wird, lässt sich künftig einmal erheben und zweimal auswerten.
Zusammengeführt wird überdies die Datenbasis, nicht die Governance: Beide Managementsysteme behalten eigene Ziele, Verantwortliche und Prüfmaßstäbe.
Genau diese Zusammenführung ist unerlässlich, denn die aktuelle Bedrohungslandschaft verlangt nach ganzheitlichen Ansätzen. Informationssicherheit und technische Absicherung bilden ein Fundament, doch sie allein machen eine Organisation nicht krisenfest! Erst wenn man die hochmoderne, agile Prävention des GS++ mit einem strukturierten BCM kombiniert, erreicht eine Organisation echte Resilienz. Die durch GS++ vorangetriebene Automatisierung und die gestiegene Datenqualität schlagen dabei die entscheidende Brücke: Sie liefern dem BCM jene verlässlichen Parameter, die für einen effektiven Notbetrieb und einen schnellen Wiederanlauf essenziell sind.
Wer ISMS und BCM künftig nicht mehr als getrennte Silos, sondern als strategische Einheit betrachtet, agiert am Ende nicht nur sicherer, sondern sichert im Ernstfall das Überleben seiner Organisation.
M. Sc. Nina Lausen ist Senior Consultant für BCM, ITSCM und ISMS bei HiSolutions.
Literatur
[1] Bundesamt für Sicherheit in der Informationstechnik (BSI), Business Continuity Management, BSI-Standard 200-4, Portalseite, undatiert, www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/BSI-Standards/BSI-Standard-200-4-Business-Continuity-Management/bsi-standard-200-4_Business_Continuity_Management_node.html
[2] Bundesamt für Sicherheit in der Informationstechnik (BSI), IT-Grundschutz-Kompendium – Werkzeug für Informationssicherheit, Edition 2023, Februar 2023, www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/IT-Grundschutz-Kompendium/it-grundschutz-kompendium_node.html
[3] Bundesamt für Sicherheit in der Informationstechnik (BSI), Grundschutz++, Neuentwicklung des Grundschutzes, Überblicksseite, März 2026, www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/Grundschutz-in-der-Informationssicherheit/Grundschutz-Plus-Plus/grundschutz-plus-plus_node.html
[4] Bundesamt für Sicherheit in der Informationstechnik (BSI), Leitfaden – Methodik Grundschutz++, März 2026, www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/sonstiges/Methodik_Grundschutz_PlusPlus.html
[5] Deutscher Bundestag, Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung, in: Bundesgesetzblatt Teil I, Nr. 301, Dezember 2025, www.recht.bund.de/bgbl/1/2025/301/VO.html
[6] Bundesamt für Bevölkerungsschutz und Katastrophenhilfe, KRITIS-Dachgesetz – Stärkung der Resilienz Kritischer Infrastrukturen, Themenseite, undatiert, www.bbk.bund.de/DE/Themen/Kritische-Infrastrukturen/Strategien-und-rechtlicher-Rahmen/KRITIS-DachG/kritisdachg_node.html
[7] Henrik Schiele, Kinan Helani, Sebastian Reinhardt, Grundschutz++ – Migration und Mapping, <kes> 2026#1, S. 52, www.kes-informationssicherheit.de/print/titelthema-it-grundschutz-2/grundschutz/ (<kes>+)
[8] Fatih Yilmaz, Sebastian Reinhardt, NIS-2-Umsetzung: NIS-2 trifft Grundschutz++, <kes>2026#2, S. 33, www.kes-informationssicherheit.de/print/titel-thema-graph-datenbanken/nis-2-trifft-grundschutz/ (<kes>+)