
BSI Forum : KRITIS: Verbindliche Personenzertifizierung für Auditorinnen und Auditoren kommt : Klarere Anforderungen bei KRITIS-Prüfungen sorgen für Qualitätssteigerung bei Nachweisen
Das BSI führt eine einheitliche und verbindliche Schulung mit Personenzertifizierung für KRITIS-Auditorinnen und -Auditoren ein, um die Qualität von KRITIS-Nachweisen zu steigern. Das standardisierte Verfahren bietet mehr Analysemöglichkeiten und zeigt, an welchen Stellen das BSI gezielt unterstützen kann. Im Mittelpunkt steht die Steigerung der Resilienz kritischer Anlagen.
Kritische Anlagen sind Einrichtungen, Anlagen oder Teile davon, die für das Funktionieren des Gemeinwesens von hoher Bedeutung sind. Ihr Ausfall oder ihre Beeinträchtigung kann zu erheblichen Versorgungsengpässen oder Gefährdungen für die öffentliche Sicherheit führen. Sie unterteilen sich in zehn Sektoren – dazu zählen unter anderem Energie oder Gesundheit. Das BSI ist die Aufsichtsbehörde für die Betreiber dieser kritischen Anlagen (KRITIS-Betreiber) und überwacht die Einhaltung von Maßnahmen zur Steigerung der Informationssicherheit nach dem BSI-Gesetz (BSIG).
KRITIS-Betreiber sind gemäß § 30 in Verbindung mit § 31 BSIG verpflichtet, Maßnahmen zur Vermeidung von Störungen der Vertraulichkeit, Integrität und Verfügbarkeit aller informationstechnischen Systeme, Komponenten und Prozesse zu ergreifen, die für die Funktionsfähigkeit der kritischen Anlagen maßgeblich sind. KRITIS-Betreiber müssen darüber hinaus nach § 39 Abs. 1 BSIG gegenüber dem BSI einen Nachweis über die ergriffenen Risikomanagementmaßnahmen erbringen.
Um dieser Pflicht nachzukommen, beauftragt ein KRITIS-Betreiber in der Regel eine sogenannte prüfende Stelle. Diese prüft die Umsetzung von angemessenen und wirksamen technischen und organisatorischen Maßnahmen. Die Ergebnisse der Auditierung werden beim BSI eingereicht. Das BSI kann nach § 39 Abs. 2 BSIG fachliche und organisatorische Anforderungen an die prüfenden Stellen und das Nachweisverfahren festlegen.
Einheitliche Qualität von Nachweisprüfungen steigert Resilienz
Die gesetzliche Regulierung trägt dazu bei, die Resilienz kritischer Anlagen nachhaltig zu steigern und das Sicherheitsniveau der Cybernation Deutschland zu erhöhen. Damit das BSI Unterstützungsangebote bereitstellen und bei Bedarf regulierend einwirken kann, ist eine hohe Qualität einer vergleichbaren Datenbasis erforderlich, mit der die Informationssicherheit bei KRITIS-Betreibern gemessen wird. Die erbrachten Nachweise gegenüber dem BSI bilden den Kern dieser Datenbasis. Über sie erhält das BSI in regelmäßigen Abständen Informationen darüber, wie ein einzelner KRITIS-Betreiber aufgestellt ist und kann über die Aggregation von mehreren Prüfergebnissen eines Sektors Aussagen über das grundsätzliche Sicherheitsniveau treffen.
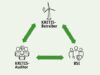
Die prüfenden Stellen – und damit die Auditoren – sind fester Bestandteil in der Beziehung zwischen KRITIS-Betreibern und dem BSI. Sie prüfen und dokumentieren den Stand der Informationssicherheit und die Wirksamkeit der getroffenen Maßnahmen, die letztendlich in die Nachweiserbringung einfließen. Damit alle Nachweise vergleichbar werden, ist ein einheitliches Verständnis aller Auditoren erforderlich. Um dies zu festigen, hat sich das BSI für ein standardisiertes Verfahren entschieden: die Personenzertifizierung für Auditoren von kritischen Anlagen – den KRITIS-Auditor. Es handelt sich dabei folglich um eine neue Anforderung im Nachweisverfahren, die bei den von den prüfenden Stellen eingesetzten Auditorinnen und Auditoren ansetzt. In der aktuell geplanten Ausgestaltung soll die Auditleitung über eine entsprechende Personenzertifizierung zum KRITIS-Auditor verfügen, damit der Nachweis beim BSI akzeptiert wird.
Der Weg zum KRITIS-Auditor
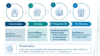
Die Personenzertifizierung erfolgt in zwei Schritten: Zunächst absolvieren die Teilnehmer eine mehrtägige Schulung bei einem Anbieter, der nach Vorgabe des BSI schult: Basis der Schulung ist ein standardisiertes, vom BSI entwickeltes Programm. Das BSI gibt im Rahmen der Dokumente zu der Schulung vor, dass diese 21 Unterrichtseinheiten und damit im Regelfall drei volle Schulungstage umfasst. Die Schulungen können remote oder vor Ort durchgeführt werden.
Weitere Anforderungen an die Schulung sind in dem Dokument „Curriculum zum Schulungskonzept KRITIS-Auditor“ zusammengefasst (siehe www.bsi.bund.de/dok/kritis-auditor). Nach Schulungsabsolvierung durch einen Schulungsanbieter folgt die Prüfung mit anschließender Personenzertifizierung durch das BSI. Hierbei handelt es sich um einen Multiple-Choice-Test mit Fragen unterschiedlicher Detailtiefe.
Die vom BSI für Schulungsanbieter und interessierte Personen veröffentlichten Dokumente des Schulungskonzepts umfassen neben einem Schulungsleitfaden und einem Foliensatz auch Übungsaufgaben für eine erfolgreiche Vorbereitung der Personenzertifizierung. Die Unterlagen selbst sind über die Veröffentlichung eines Community-Drafts evaluiert und im Rahmen der NIS-2-Umsetzung in Deutschland auf den aktuellen Stand der Regulierung gebracht worden. Mit diesem kostenfreien Angebot bietet das BSI Schulungsanbietern ein komfortables Produkt, um aus Dokumenten eine interaktive und praxistaugliche Schulung zu entwickeln. Das Verfahren der Zweiteilung aus Schulung und Personenzertifizierung orientiert sich an etablierten Personenzertifizierungen des BSI, etwa dem IT-Grundschutz-Berater.
Die Personenzertifizierung wird perspektivisch zur verpflichtenden Anforderung an KRITIS-Auditorinnen und -Auditoren, damit deren Nachweise über Prüfungen bei KRITIS-Betreibern nach § 39 Abs. 1 BSIG durch das BSI anerkannt werden. Nach Inkrafttreten der überarbeiteten „Grundsätzliche[n] Anforderungen im Nachweisverfahren (GAiN)“ (voraussichtlich Anfang 2027) wird die Personenzertifizierung zum KRITIS-Auditor für diese verpflichtend (bisherige Fassung siehe www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/KRITIS/anforderungen_gain_21.html).
Vom Vorhaben in die Praxis
Vor der Einführung der Personenzertifizierung wurden Details der Ausgestaltung, wie unter anderem der Vorlauf vor der Verbindlichkeit, zugehörige Übergangsfristen, Schulungsdauern oder Verfahren der Re-Zertifizierung, durch eine Vielzahl an Workshops mit den Prozessbeteiligten evaluiert, um ein möglichst praxisorientiertes und nachhaltiges Verfahren zu etablieren.
Das BSI wird bei der Einführung explizit darauf achten, Übergangzeiten so zu wählen, dass keine Engpässe bei der Pflichterfüllung gesetzlicher Anforderungen entstehen. In der aktuellen Planung bedeutet dies, dass eine Übergangszeit von 18 Monaten eingeräumt wird. In diesem Zeitraum wird das BSI noch Nachweise ohne Vorliegen einer Personenzertifizierung zum KRITIS-Auditor akzeptieren. Die gewählte Übergangszeit soll es allen Prozessbeteiligten ermöglichen, die Schulung anzubieten (Schulungsanbieter), sie zu durchlaufen und die Prüfung abzulegen (Auditoren) oder aber einen geeigneten Prüfer zu finden (KRITIS-Betreiber).
Das nach § 39 Abs. 2 Nr. 3 BSIG zur Festlegung von fachlichen und organisatorischen Anforderungen an prüfende Stellen notwendige Verfahren bereitet das BSI derweil vor. Es dient dazu, die vorgesehenen Anforderungen nach einer Anhörung der betroffenen Einrichtungen und Wirtschaftsverbände verbindlich zu machen.
Durch verlässliche und qualitativ hochwertige Audits werden KRITIS-Betreiber in die Lage versetzt, eigenes Verbesserungspotenzial zu erkennen und geeignete Maßnahmen abzuleiten. Damit werden Verbesserungen aufgezeigt, bevor diese von in böser Absicht handelnden Dritten erkannt und ausgenutzt werden oder es durch technisch bedingte Systemausfälle zu einer Gefährdung der Versorgung der Gesellschaft mit für sie unerlässlichen Waren oder Dienstleistungen kommt.
Auditorinnen und Auditoren erhalten durch die standardisierte Schulung essenzielle Kenntnisse über KRITIS sowie die zugehörigen Nachweisprüfungen nach § 39 Abs. 1 BSIG vermittelt. Dabei schulen die Teilnehmer ihre methodischen Fähigkeiten, die sie in Gruppenaufgaben erarbeiten und vertiefen. Basis für die Schulung sind die aktuellen Rahmenwerke des BSI rund um die Regulierung von Betreibern kritischer Anlagen.
Den KRITIS-Auditoren wird durch die Schulung ein klarer Auftrag vermittelt: Sie haben durch die Schulung und die Personenzertifizierung durch das BSI die notwendige Qualifikation erworben und können eine Prüfung von der Planung bis zur Bewertung von Reife- und Umsetzungsgraden der Managementsysteme der Informationssicherheit in vergleichbarer Art und Weise vornehmen. Damit soll der Mehrwert sowohl für den Betreiber der geprüften kritischen Anlage als auch für das BSI erhöht werden.
Schulungsanbieter profitieren von einem standardisierten Schulungskonzept als Vorlage, das die aktuellen gesetzlichen Anforderungen bereits beinhaltet. Sie können damit mit überschaubarem Aufwand und unter Einsatz von geeigneten Dozentinnen und Dozenten eine praxisnahe Schulung anbieten, die Teilnehmer ideal auf eine Zertifizierung durch das BSI vorbereitet.
Schulungsanbieter können die Unterlagen des Schulungskonzepts über www.bsi.bund.de/dok/kritis-auditor kostenfrei erhalten und müssen lediglich eine Selbsterklärung gegenüber dem BSI abgeben. Das BSI behält sich eine stichprobenartige Prüfung der Art und Güte der Schulungsdurchführung vor. Um die kontinuierliche Anpassung sicherzustellen, die in einem dynamischen Umfeld wie der KRITIS-Regulierung erforderlich ist, beabsichtigt das BSI zudem, einen Austausch zwischen den Schulungsanbietern zu etablieren.
Entlastung oder Belastung?
Aufgrund der Erfahrungswerte der zurückliegenden Nachweiszyklen ist die verbindliche Einführung einer Personenzertifizierung für KRITIS-Auditorinnen und -Auditoren erforderlich und für die Prozessbeteiligten vorteilhaft. Die Prüfleistungen werden dadurch besser vergleichbar.
KRITIS-Betreiber haben bei der Beauftragung eines Audits zur Nachweiserbringung nach § 39 Abs. 1 BSIG mehr Gewissheit darüber, dass die prüfende Stelle die regulatorischen Anforderungen erfüllen wird. Dies ist zugleich Voraussetzung, damit der Nachweis durch das BSI akzeptiert wird. Dank des standardisierten Verfahrens erhält der Betreiber zudem eine einheitliche Bewertung des Ist-Zustands durch die KRITIS-Auditorinnen und -Auditoren anhand eines vom BSI vorgegebenen Verfahrens. Damit wird dem Umstand Rechnung getragen, dass die Auditergebnisse nicht nur dem BSI zur Bestimmung eines Lagebilds dienen, sondern auch für den Betreiber selbst eine zentrale Funktion haben. Denn die in diesem Wege ermittelten Informationen dienen dem Betreiber der kritischen Anlage zur Verbesserung der eigenen Sicherheit und zur Aufrechterhaltung von Resilienz.
Fazit
Mit der Personenzertifizierung zum KRITIS-Auditor leistet das BSI einen wichtigen Beitrag, um das staatliche Gemeinwesen sicherer zu machen. Perspektivisch gehören Selbsterklärungen der Auditoren der Vergangenheit an und werden durch mittels Prüfung erlangte Personenzertifikate ersetzt – ein weiterer Schritt in Richtung geprüfter Sicherheit für die Cybernation Deutschland. Es ist essenziell, dass KRITIS-Auditoren sich an methodische und qualitative Mindestanforderungen halten, damit belastbare Prüfergebnisse zu einem Mehr an Sicherheit führen können – denn nur gut geschützte kritische Anlagen sind resilient gegen Cyberbedrohungen.