
Mittlere Reife statt Nonplusultra : Vorstellung und Nutzung des SANS KI-Reifegradmodells
Die Reife einer Organisation im Umgang mit künstlicher Intelligenz bemisst sich nicht an Umfang und Detailliertheit ihrer „Paperware“, sondern allem voran an der angemessenen Berücksichtigung und Beobachtung aller mit KI in Berührung befindlichen und durch KI gesteuerten Prozesse einschließlich entsprechender Sicherheitsmechanismen. Hierzu bietet das SANS Institute seit Kurzem kostenfrei ein fünfstufiges Reifegradmodell an, das auf spezifische Anforderungen und operative Leistungsfähigkeit statt auf universelle Idealvorstellungen abzielt.
Künstliche Intelligenz (KI) verändert Organisationen schneller, als sich Sicherheitsprogramme daran anpassen können. Mit der Integration von KI in Business-Software, Geschäftsprozesse und Sicherheitsabläufe bringt sie Risiken mit sich, die sich nicht einfach durch eine Erweiterung bestehender Cybersicherheitsmaßnahmen bewältigen lassen. Organisationen stellen fest, dass KI gleichzeitig als Software, Infrastruktur und Entscheidungsträger* fungiert, was sämtliche Annahmen infrage stellt, die Sicherheitsprogramme seit Jahrzehnten geprägt haben.
Viele haben darauf mit Richtlinien zur akzeptablen Nutzung, Governance-Ausschüssen oder einer Liste zugelassener KI-Plattformen reagiert. Das sind notwendige erste Schritte – sie reichen jedoch nicht aus. Sicherheitsverantwortliche müssen darüber hinaus verstehen, wo KI eingesetzt wird, wie sie mit sensiblen Daten interagiert, welche Befugnisse autonome Systeme besitzen und wie KI-spezifische Risiken in der gesamten Organisation identifiziert, gemessen und gesteuert werden. Mit anderen Worten: KI-Sicherheit erfordert nicht nur Governance, sondern auch operative Fähigkeiten, die parallel zur Einführung von KI ausreifen müssen.
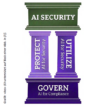
Anstatt ein weiteres Framework einzuführen, bietet das SANS AI Security Maturity Model (AISMM) [1] einen praktischen Fahrplan für den Aufbau von KI-Sicherheit als operative Disziplin. Dabei werden gleich drei wichtige Ziele in Einklang gebracht: der Schutz von KI-Systemen, der Einsatz von KI zur Stärkung der Cyberabwehr und die Steuerung von KI in einer Weise, die Innovation ermöglicht, ohne die Rechenschaftspflicht zu beeinträchtigen (vgl. Abb. 1). Indem das Modell die operative Leistungsfähigkeit statt bloßer Zielvorstellungen misst, hilft es Organisationen zudem dabei, ihre Reife im Bereich der KI-Sicherheit auf ihre geschäftlichen Ambitionen und ihr Risikoprofil abzustimmen.
KI passt nicht in bestehende Sicherheitsmodelle
Cybersicherheit hat sich stets als Reaktion auf den technologischen Wandel weiterentwickelt: Das Internet zwang Organisationen dazu, die Netzwerksicherheit zu überdenken. Cloud-Computing veränderte das Identitäts- und Zugriffsmanagement (IAM). Mobile Geräte erweiterten den bisherigen Bereich über traditionelle Grenzen hinaus. Jeder dieser Wandel erweiterte die Angriffsfläche, passte jedoch weitgehend in etablierte Sicherheitsdisziplinen. Mit KI ist es anders, da sie nicht nur die zu schützende Technologie verändert, sondern auch die Art und Weise, wie Entscheidungen innerhalb der Organisation getroffen werden.
Klassische Software ist grundsätzlich deterministisch – bei gleichen Eingaben liefert sie gleiche Ergebnisse. KI-Systeme arbeiten hingegen probabilistisch: Große Sprachmodelle interpretieren Absichten, anstatt lediglich Anweisungen auszuführen – maschinelle Lernsysteme beeinflussen Entscheidungen durch statistische Schlussfolgerungen. Überdies legen autonome Agenten zunehmend nicht nur fest, wie eine Aufgabe erledigt werden soll, sondern auch, ob dabei zusätzliche Maßnahmen zu ergreifen sind. Sicherheit geht damit über den Schutz von Code und Infrastruktur hinaus und umfasst nun auch den Schutz der Entscheidungsfindung selbst.
Dieser Wandel bringt Risiken mit sich, für deren Bewältigung viele bestehende Sicherheitsprogramme nie konzipiert wurden:
Bei Prompt-Injection wird versucht, die Schlussfolgerungen eines Modells zu manipulieren, anstatt Schwachstellen im Code auszunutzen.
Beim Modelldiebstahl zielt man auf geistiges Eigentum statt auf vertrauliche Dokumente.
Trainingsdaten können vor der Bereitstellung manipuliert werden, während Modelle von Drittanbietern, Plug-ins und externe KI-Dienste Lieferketten bilden, die mit derselben Sorgfalt bewertet werden müssen, wie sie traditionell bei Software-Abhängigkeiten angewendet wird.
Mehr und mehr Organisationen setzen autonome KI-Agenten ein, deshalb verändert sich auch das Identitätsmanagement. Sicherheitsteams sind nicht mehr ausschließlich für menschliche Nutzer und Dienstkonten verantwortlich. Sie müssen nun auch nicht-menschliche Identitäten verwalten, die in der Lage sind, direkt mit Business-Anwendungen und Geschäftsprozessen zu interagieren.
Nichts davon mindert die Bedeutung der traditionellen Cybersicherheit – bestehende Disziplinen bleiben unverzichtbar, reichen aber allein nicht mehr aus. KI führt eine neue operative Ebene ein, die Governance, Architektur, Softwareentwicklung, Identitätsmanagement und Sicherheitsbetrieb übergreift. KI einfach als eine weitere Anwendung zu betrachten, führt unweigerlich zu Lücken, da dies die Unterschiede im Verhalten von KI gegenüber klassischer Technik ignoriert.
Aufbau operativer Disziplin
Die erste Reaktion von Organisationen auf generative KI war nahezu einheitlich: Veröffentlichung einer Richtlinie zur akzeptablen Nutzung, Hinweis an die Mitarbeiter, keine sensiblen Informationen in öffentliche KI-Plattformen einzugeben, und die Einrichtung eines Prozesses zur Genehmigung von KI-Tools in der Organisation.
All das waren sinnvolle erste Schritte. Organisationen waren zu Beginn noch damit beschäftigt, die Auswirkungen einer flächendeckenden KI-Einführung zu verstehen. Sie spiegelten zudem ein bekanntes Governance-Modell wider: akzeptables Verhalten definieren, Erwartungen kommunizieren und sich auf Richtlinien stützen, um Risiken zu reduzieren. Das Problem ist, dass die Fortschritte der KI alle Richtlinien schnell überholt.
Eine Richtlinie zur akzeptablen Nutzung kann das Verhalten der Mitarbeiter beeinflussen, aber sie kann nicht darstellen, wo KI bereits in Geschäftsprozesse eingebettet ist. Sie kann auch nicht offenlegen, welche Entwicklungsteams Open-Source-Modelle nutzen, welche Abteilungen KI in kundenorientierte Anwendungen integriert haben oder welche Sicherheitstools mittlerweile auf maschinelles Lernen zurückgreifen, um operative Entscheidungen zu treffen. Ebenso wenig lassen sich so zunehmend wichtige Fragen zur Modellherkunft, zu KI-Lieferketten, zu autonomen Agenten oder zur Rechenschaftspflicht beantworten, wenn KI-Systeme im Namen von Menschen Handlungen ausführen.
Das erklärt auch, warum pauschale Verbote selten das beabsichtigte Ergebnis erzielen: Mitarbeiter hören nicht auf, KI zu nutzen, nur weil Richtlinien davon abraten. Sie setzen weiterhin verfügbare Technologie ein, die nachweislich die Produktivität verbessern – tun dies jedoch außerhalb genehmigter Governance-Prozesse. Das Problem ist daher nicht die Einführung von KI an sich, sondern der Verlust an Transparenz, der entsteht, wenn Organisationen versuchen, KI durch Verbote anstatt durch Governance zu kontrollieren.
Mit dem SANS AISMM gehen Sicherheitsverantwortliche das Problem anders an und bauen die KI-Sicherheit auf drei sich ergänzende Säulen auf: Protect, Utilize und Govern (Abb. 1).
Protect (Schutz) konzentriert sich auf die Absicherung von KI-Systemen gegen Bedrohungen wie Prompt-Injection, Modelldiebstahl, Angriffe (Adversarial Techniques/AI) und unsichere Lieferketten.
Utilize (Nutzung) trägt der Tatsache Rechnung, dass KI durch Automatisierung, Erkennung und Bedrohungsinformationen zu einem wesentlichen Bestandteil moderner Cyberabwehr wird.
Govern (Steuerung) sorgt für die Richtlinien, Zuständigkeiten, Rechenschaftspflichten und das Risikomanagement, die erforderlich sind, um beides zu ermöglichen.
Zusammen reflektieren diese Elemente eine wichtige Tatsache: KI-Sicherheit ist nicht länger ein reines Technologie- oder Governance-Problem. Es handelt sich um eine operative Disziplin, die in der gesamten Organisation ausgereift sein muss, um KI vertrauensvoll einzuführen.
Operative Realität
Bei der Reife geht es nicht um organisatorische Ambitionen, sondern um die operative Realität. Traditionelle Reifegradmodelle ermutigen Organisationen oft dazu, stetig auf die höchstmögliche Stufe zu klettern, und vermitteln so den Eindruck, dass jedes Sicherheitsprogramm letztendlich dasselbe Ziel anstreben sollte. KI-Sicherheit ist anders, da der „richtige“ Reifegrad weitaus stärker vom geschäftlichen Kontext abhängt als von einer abstrakten Vorstellung über Best Practices.
Eine Organisation, die mit KI-gestützten Produktivitätswerkzeugen experimentiert, steht vor einer ganz anderen Herausforderung als eine Bank, die KI in den Kundenservice integriert, oder ein Hersteller, der autonome Agenten in Produktionsumgebungen einsetzt. Die Technologie mag ähnlich sein, die Folgen eines Versagens sind es jedoch nicht.
Ein Streben nach maximaler Reife allein deshalb, weil sie als Option besteht, birgt das Risiko, in Kontrollmaßnahmen zu investieren, die die Komplexität erhöhen, ohne das konkrete Risiko sinnvoll zu verringern!
Anstatt also Reife als linearen Wettlauf in Richtung „Stufe 5“ darzustellen, ermutigt das AISMM Sicherheitsverantwortliche dazu, sie als einen Prozess der Abstimmung zu betrachten. Das Ziel besteht darin, sicherzustellen, dass sich die Sicherheitsfähigkeiten in etwa im gleichen Tempo wie die KI-Einführung weiterentwickeln, sodass sich Innovationen nutzen und beschleunigen lassen, ohne dass blinde Flecken entstehen, die Governance- und Sicherheitsteams nicht bewältigen können.
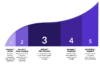
Dieser Weg beginnt in der Regel mit Transparenz: Organisationen in der frühesten Reifestufe („Unaware / ad hoc“ – vgl. Abb. 2) handeln selten fahrlässig – ihnen ist lediglich nicht bewusst, in welchem Umfang KI bereits in die Organisation Einzug gehalten hat. Einzelne Geschäftsbereiche führen KI eigenständig ein, Entwickler experimentieren mit öffentlichen Modellen und Cloud-Plattformen stellen heimlich, still und leise neue KI-Dienste bereit, die Teil der Produktionsumgebungen werden, bevor jemand die Zuständigkeit oder Aufsicht dafür festgelegt hat. Sicherheitsteams entdecken diese Bereitstellungen oft erst, nachdem sie bereits in Betrieb genommen wurden.
Quelle: SANS Institute 2026 [1]
Mit zunehmender Reife der Organisation entwickelt sich auch die Governance immer gezielter weiter: Richtlinien wandeln sich zu formeller Rechenschaftspflicht, Bestandsaufnahmen werden umfassender und KI-Systeme tauchen neben anderen Ressourcen in den Risikomanagementprozessen der Organisation auf. Schließlich reifen technische Kontrollen parallel zur Governance heran. KI-spezifische Tests, Abwehrmaßnahmen gegen Prompt-Injection, die Überprüfung der Modellherkunft und strukturierte Überwachung werden Teil der normalen technischen Praxis und sind keine „Spezialinitiativen“ mehr.
Dieser Fortschritt ist bedeutend, aber auch bewusst pragmatisch. Das Framework berücksichtigt, dass verschiedene Bereiche einer Organisation selten im gleichen Tempo reifen. Die Governance kann schneller voranschreiten als technische Kontrollen, während der Sicherheitsbetrieb KI-gestützte Untersuchungen bereits lange vor der vollständigen Entwicklung der Aufsicht durch die Geschäftsleitung einführt. Anstatt diese Unterschiede hinter einem einzigen Reifegrad zu verbergen, legt das Modell sie offen, da ein Ungleichgewicht an sich bereits ein organisatorisches Risiko darstellt.
In dieser Hinsicht geht es bei der Reife weniger darum, ein Ziel zu erreichen, als vielmehr ein Gleichgewicht aufrechtzuerhalten: Sicherheit, Governance und operative Fähigkeiten sollten sich gemeinsam weiterentwickeln. Wenn eine Säule schneller voranschreitet, während andere statisch bleiben, gerät das Ganze in Schieflage – Organisationen häufen dann unweigerlich Risiken an, die immer schwieriger zu bewältigen sind.
Stufe 3 als „New Normal“
Obwohl das Reifegradmodell bewusst darauf verzichtet, ein universelles Ziel vorzuschreiben, deuten praktische Erfahrungen zunehmend darauf hin, dass viele Organisationen die dritte Stufe als die erste wirklich vertretbare operative Position betrachten sollten.
Bei dieser Beobachtung geht es weniger um die Nummerierung an sich als darum, was Stufe 3 operativ bedeutet. Sie markiert den Punkt, an dem KI nicht mehr als Initiative für eine neue Technologie behandelt, sondern in die Sicherheitsarchitektur der Organisation integriert wird:
Die Governance entwickelt sich über die Ausarbeitung von Richtlinien hinaus hin zur Etablierung einer messbaren Rechenschaftspflicht.
Sicherheitsteams beginnen, KI-spezifische Risiken neben traditionellen Cyberrisiken zu bewerten.
Funktionsübergreifende Governance-Strukturen sorgen für klare Entscheidungsbefugnisse bei Entscheidungen, die zuvor isoliert getroffen wurden.
Parallel zu diesen organisatorischen Veränderungen reifen auch die technischen Fähigkeiten. Anstatt sich ausschließlich auf traditionelle Tests der Anwendungssicherheit zu verlassen, beginnen Organisationen damit, speziell für KI-Systeme konzipierte Kontrollmaßnahmen zu implementieren: Abwehrmaßnahmen gegen Prompt-Injections werden Teil des Anwendungsdesigns, Datenflüsse in und aus KI-Modellen dokumentiert und die Herkunft eingesetzter KI-Modelle wird vor der Bereitstellung überprüft. KI-Agenten erhalten eigene, nicht-menschliche Identitäten mit sorgfältig abgegrenzten Berechtigungen, was die wachsende Erkenntnis widerspiegelt, dass autonome Systeme dasselbe Maß an Identitäts-Governance erfordern, das traditionell privilegierten menschlichen Benutzern vorbehalten war (PAM).
Die vielleicht wichtigste Veränderung vollzieht sich jedoch innerhalb des Sicherheitsbetriebs selbst: KI wird nicht mehr ausschließlich als etwas betrachtet, das geschützt werden muss. Sie wird gleichzeitig zur Verteidigungsfähigkeit – Sicherheitsanalysten stützen sich zunehmend auf KI-gestützte Alarmtriage, automatisierte Anreicherung von Bedrohungsinformationen und maschinengestützte Untersuchungen, um mit einer Umgebung Schritt zu halten, in der sowohl Verteidiger als auch Angreifer mit maschineller Geschwindigkeit agieren. Ausgereifte Organisationen erkennen, dass der Schutz von KI und der effektive Einsatz von KI keine konkurrierenden Prioritäten sind, sondern sich ergänzende Fähigkeiten, die sich gegenseitig verstärken.
Darum erscheint Stufe 3 „Defined / Risk-informed“ für viele Organisationen zunehmend als praktisches Ziel. Sie bietet genügend Governance, um Innovation verantwortungsvoll zu ermöglichen, genügend technische Reife, um KI-spezifische Bedrohungen zu bewältigen, und genügend operative Fähigkeiten, um KI in die alltägliche Sicherheitspraxis zu integrieren.
Organisationen, die unterhalb dieses Niveaus agieren, haben indessen oft mit fragmentierter Zuständigkeit, uneinheitlicher Transparenz und reaktiver Governance zu kämpfen. Diejenigen wiederum, die über Stufe 3 hinausgehen, tun dies in der Regel, weil ihre Geschäftsmodelle, regulatorischen Verpflichtungen oder operativen Risiken zusätzliche Investitionen rechtfertigen – und nicht, weil ein höherer Reifegrad an sich besser ist.
Herausforderung agentenbasierter KI
Generative KI (genAI) hat neue Sicherheitsbedenken aufgeworfen, indem sie die Art und Weise verändert, wie Informationen erstellt und genutzt werden. Agentenbasierte KI (Agentic AI) verändert etwas viel Grundlegenderes: nämlich wer – oder genauer gesagt, was – innerhalb einer Organisation Maßnahmen ergreifen kann. Diese Unterscheidung ist entscheidend: Eine dialogorientierte KI, die Dokumente zusammenfasst oder Berichte entwirft, birgt eine bestimmte Art von Risiken. Ein autonomer Agent, der auf Geschäftsanwendungen zugreifen, sensible Informationen abrufen, Programmschnittstellen (APIs) aufrufen oder Workflows ausführen kann, stellt eine völlig andere Sicherheitsherausforderung dar.
Organisationen sichern in diesem Umfeld nicht mehr nur Software, die lediglich Ergebnisse liefert – sie sichern Systeme, die in der Lage sind, Entscheidungen zu treffen und den Geschäftsbetrieb direkt zu beeinflussen. Diese Entwicklung zwingt Sicherheitsverantwortliche dazu, eines der Grundkonzepte der Cybersicherheit zu überdenken: die Identität.
Jahrzehntelang drehte sich das Identitätsmanagement um Menschen, Dienstkonten und privilegierte Administratoren. KI-Agenten führen eine schnell wachsende Gruppe nicht-menschlicher Identitäten ein, die sich bei Systemen authentifizieren, auf Daten zugreifen und unabhängig von menschlichem Eingreifen Aktionen ausführen. Diese Identitäten erfordern dieselbe operative Disziplin, die auch für privilegierte Benutzer gilt – einschließlich Lebenszyklusmanagement, Rotation von Zugangsdaten, Überwachung und klarer Rechenschaftspflicht.
Least Agency Principle
Das SANS Reifegradmodell erfasst diese Entwicklung durch die Einführung eines „Prinzips der geringsten Handlungsautonomie“ (Principle of Least Agency), dass das bekannte Prinzip der geringstmöglichen Berechtigungen (Principle of Least Privilege) in das Zeitalter autonomer Systeme überführt.
Die zugrunde liegende Philosophie ist einfach: Bevor Organisationen einem KI-Agenten Befugnisse zuweisen, sollten sie zunächst prüfen, ob Autonomie überhaupt tatsächlich erforderlich ist. Wenn ein einfacherer Arbeitsablauf oder ein deterministischer Prozess dasselbe Ziel erreichen könnte, kann die Einführung eines autonomen Agenten die Komplexität und das Risiko unnötig erhöhen. Wo agentische KI jedoch gerechtfertigt ist, sollten ihre Berechtigungen streng begrenzt bleiben, ihre Handlungen kontinuierlich beobachtbar sein und die menschliche Verantwortung ausdrücklich dokumentiert werden.
Diese Prinzipien gewinnen noch mehr an Bedeutung, wenn Organisationen auf Multi-Agenten-Umgebungen umsteigen, in denen autonome Systeme zusammenarbeiten, um komplexe Ziele zu erreichen. Ein kompromittierter Agent bedroht dann nicht mehr nur die Anwendung, in der er eingesetzt wird – er kann jedes nachgelagerte System beeinflussen, das seinen Entscheidungen vertraut oder seine Ergebnisse nutzt. Der Schwerpunkt der Sicherheit verlagert sich daher vom Schutz einzelner KI-Modelle hin zur Absicherung ganzer Ökosysteme interagierender autonomer Identitäten.
Diese Entwicklung verdeutlicht, warum KI-Sicherheit nicht länger als Nischenspezialisierung innerhalb der Cybersicherheit betrachtet werden darf. Sie entwickelt sich vielmehr zu einer zentralen architektonischen Disziplin, welche die Bereiche Identität, Governance, Softwareentwicklung, Risikomanagement und Sicherheitsbetrieb miteinander verknüpft. Organisationen, die diesen Wandel frühzeitig erkennen, sind besser aufgestellt, um KI-Systeme nicht nur zu verteidigen, sondern sie auch mit der Gewissheit einzusetzen, dass zunehmend autonome Verfahren weiterhin mit den eigenen Geschäftszielen, regulatorischen Erwartungen und akzeptablen Risikoniveaus im Einklang stehen.
Fortschritte anhand von Fakten messen
Eine der subtileren Stärken des Reifegradmodells besteht im Übrigen darin, dass es den Fokus der Diskussion von Absichten auf Fakten verlagert. Die meisten Organisationen verfügen bereits über KI-Strategien, Governance-Roadmaps und Transformationspläne. Diese Dokumente sind wertvoll, da sie die Richtung vorgeben, sagen jedoch relativ wenig über die operative Leistungsfähigkeit aus. Sicherheitsprogramme werden letztendlich aber nicht daran gemessen, was sie umsetzen wollen, sondern daran, was sie wirklich nachweisen können.
Diese Unterscheidung gewinnt zunehmend an Bedeutung, denn Vorstände, Aufsichtsbehörden und Kunden stellen immer differenziertere Fragen zur KI: Kann die Organisation jedes derzeit im Betrieb eingesetzte KI-System identifizieren? Ist die Zuständigkeit für jeden autonomen Agenten dokumentiert? Werden KI-spezifische Risiken über alle Geschäftsbereiche hinweg einheitlich bewertet? Können Ermittler rekonstruieren, wie ein KI-System zu einer bestimmten Entscheidung gelangt ist, oder die Abfolge der von einem autonomen Workflow ausgeführten Aktionen nachverfolgen? Das sind Fragen, die sich nicht allein durch Richtlinien beantworten lassen – sie erfordern dokumentierte Kontrollen, operative Prozesse und technische Nachweise.
Diese Betonung von Nachweisen deckt zudem eines der häufigsten Merkmale von Organisationen auf, die eine rasche KI-Einführung durchlaufen: Die Reife entwickelt sich selten gleichmäßig. Die Governance mag schnell voranschreiten, während technische Kontrollen hinterherhinken – oder der Sicherheitsbetrieb nutzt KI-gestützte Erkennung, lange bevor die Governance aufgeholt hat. Entwicklungsteams setzen möglicherweise immer ausgefeiltere KI-Fähigkeiten ein, während Bestandsaufnahmen, Zuständigkeitsmodelle und Risikobewertungen unvollständig bleiben. Betrachtet man nur einen Gesamtreifegrad, werden diese Unterschiede verschleiert. Die unabhängige Untersuchung jeder Säule deckt hingegen auf, wo sich operative Risiken unbemerkt unter der Oberfläche ansammeln.
Aus diesem Grund bewertet das Reifegradmodell die Bereiche „Protect“, „Utilize“ und „Govern“ separat, bevor eine Gesamtbewertung vorgenommen wird. Eine starke Governance kann schwache technische Kontrollen nicht kompensieren, genauso wenig wie eine fortschrittliche KI-gestützte Erkennung das Fehlen von Verantwortlichkeit oder Richtlinien ausgleichen kann. Eine nachhaltige Reife hängt davon ab, dass ein Gleichgewicht zwischen allen drei Säulen gewahrt bleibt, anstatt zuzulassen, dass eine Fähigkeit den anderen weit voraus ist.
Das SANS AISMM stellt für das Self-Assessment der Reife einer Organisation jeweils fünf Fragen zu den drei Säulen, deren gemittelte Scores branchenspezifisch gewichtet und gegebenenfalls durch zwei einfache Regeln begrenzt werden, um eine finale Reifebewertung zu erhalten – der letztendliche Reifegrad kann maximal einen Punkt höher liegen als der „Govern“-Score oder die niedrigste Einzelbewertung. Das 28-seitige E-Book des Autors zum AISMM [1] liefert ausführliche Beschreibungen der einzelnen Reifegrade sowie Fragen und Rechenblatt zum Scoring; es ist kostenlos erhältlich (Registrierung erforderlich).
Zeitgemäße Sicherheitsführung
Künstliche Intelligenz verändert bereits jetzt das Bild der Sicherheitsführung. Bis vor Kurzem waren Sicherheitsverantwortliche in erster Linie für den Schutz von Technologie zuständig, die in anderen Bereichen der Organisation eingesetzt wurde. Nun erwartet man zunehmend von ihnen, dass sie Einfluss darauf nehmen, wie KI selbst eingeführt wird. Sie sollten dabei nicht nur entscheiden, ob Systeme sicher sind, sondern auch, ob sie überhaupt existieren, wie viel Autonomie sie erhalten und welches Maß an Aufsicht angesichts der sich weiterentwickelnden KI-Fähigkeiten angemessen ist.
Das bedeutet eine erhebliche Ausweitung der Sicherheitsfunktion! KI-Governance ist nicht mehr nur eine Angelegenheit für Rechts- oder Compliance-Teams; und KI-Sicherheit beschränkt sich auch nicht mehr auf System-Architekten und Security-Engineers. Entscheidungen über autonome Systeme überschneiden sich heute mit den Bereichen Risikomanagement, Beschaffung, Softwareentwicklung, Datenschutz, Ausfallsicherheit und Strategie. KI wird zunehmend auch in zentrale Geschäftsprozesse eingebettet. Sicherheitsverantwortliche sind deshalb in einer einzigartigen Position, diese Disziplinen miteinander zu verknüpfen: Sie verstehen sowohl die Technologie als auch die Risiken, die mit ihrem großflächigen Einsatz verbunden sind.
Diese umfassendere Verantwortung verändert gleichzeitig, wie Sicherheitsinvestitionen bewertet werden sollten: Organisationen konzentrieren sich oft auf den Erwerb neuer KI-Fähigkeiten – größere Sprachmodelle (LLMs), leistungsfähigere „Copiloten“ oder zunehmend autonome Agenten. Organisationen, die in ihrem Reifegrad etwas weiter sind, investieren ebenso stark in die operativen Fähigkeiten rund um diese Technologie: Transparenz, Governance, Identitätsmanagement, Monitoring und KI-spezifische Sicherheitstests sorgen selten für Schlagzeilen, doch sie entscheiden darüber, ob KI letztendlich zu einem Wettbewerbsvorteil oder zu einer unkontrollierten Quelle von Risiken wird.
Die vielleicht wichtigste Erkenntnis aus der frühen KI-Einführung ist, dass Governance und Innovation keine konkurrierenden Prioritäten sind. Organisationen gehen häufig davon aus, dass eine strengere Governance den technischen Fortschritt verlangsamt. In der Praxis ist oft das Gegenteil der Fall: Wenn die Zuständigkeiten klar definiert sind, die akzeptable Nutzung verstanden wird, die Risikobewertung wiederholbar ist und Sicherheitserwartungen frühzeitig festgelegt wurden, können Geschäftsbereiche mit weitaus größerer Zuversicht innovativ sein! Eine ausgereifte Governance reduziert Unsicherheit, und die Reduktion von Unsicherheit beschleunigt die Einführung.
Ausblick
Eine der größten Herausforderungen bei KI besteht darin, dass sich die Technologie schneller weiterentwickelt als fast jedes Rahmenwerk, das zu ihrer Beschreibung konzipiert wurde: Innerhalb weniger Monate tauchen neue Grundmodelle auf. Die agentenbasierten Fähigkeiten werden immer umfangreicher. Open-Source-Ökosysteme entwickeln sich rasant weiter und die regulatorischen Anforderungen werden immer komplexer. Jede Diskussion, die sich ausschließlich auf die heutige Technologie konzentriert, läuft Gefahr, bemerkenswert schnell veraltet zu sein.
Der Wert des vorgestellten Reifegradmodells liegt darin, dass es auf operative Leistungsfähigkeit und nicht auf einzelne Technologien abzielt: Konkrete Modelle ändern sich, neue Angriffstechniken werden aufkommen; Architekturen, die heute noch als hochmodern gelten, sind irgendwann alltäglich.
Organisationen benötigen aber stets Transparenz, bevor sie Kontrolle etablieren können. Sie benötigen stets Rechenschaftspflicht, bevor sie Autonomie sicher delegieren können. Sie müssen stets verstehen, welche KI-Systeme existieren, über welche Befugnisse sie verfügen, welche Daten sie verarbeiten und wie sie mit der gesamten Organisation interagieren. Das sind keine Merkmale einer bestimmten KI-Generation – das sind Merkmale ausgereifter Sicherheitsprogramme.
Diese Perspektive erklärt auch, warum man KI-Sicherheit nicht als vorübergehendes Spezialgebiet innerhalb der Cybersicherheit betrachtet sollte. Sie entwickelt sich rasch zu einer weiteren grundlegenden Disziplin neben Identitätsmanagement, Anwendungssicherheit, Cloud-Sicherheit und Security-Operations. Da KI zunehmend in die gesamte Architektur eingebettet wird, muss auch jede Sicherheitsfunktion zunehmend KI-spezifische Aufgaben übernehmen, anstatt diese als Domäne eines kleinen Teams aus Spezialisten zu behandeln.
Chris Cochran ist Field CISO & VP AI Security beim SANS Institute.
Literatur
- [1] Chris Cochran, AI Security Maturity Model, A Practical Framework for Building a Mature AI Security Program, E-Book, Mai 2026, www.sans.org/white-papers/sans-ai-security-maturity-model-ebook (Registrierung erforderlich)