
Von Wettrüsten bis Guerillataktik : Was Cybersecurity von militärischen Vorgehensweisen lernen kann
Auch außerhalb hybrider Kriegsführung gibt es zwischen militärischem Vorgehen und Cybersecurity eine Menge Analogien. Sofern man die gedankliche Auseinandersetzung damit nicht als Gleichsetzung von (Cyber-) Krieg und IT-Betrieb missversteht, lassen sich doch einige Lehren aus der langen Geschichte der „Kunst des Krieges“ ziehen, resümiert unser Autor.
Die Lage der Cybersecurity wird häufig als „Cyber-War“ tituliert: Ausgehend vom Bild der Angreifer und Verteidiger als Opponenten mit definierter, jedoch gegensätzlicher Zielsetzung operieren beide Parteien mit begrenzten Ressourcen, unsicheren Lagebildern (s. a. S. 64), adaptiven Gegnern und der Notwendigkeit abgestufter Vorgehensweisen.
Auch ohne militärische Vergleiche grundlegend zu bewerten, können entsprechende Strategien und Taktiken helfen, Sicherheitsmaßnahmen nicht als isolierte Einzelkontrollen, sondern als abgestimmtes Vorgehen aus Täuschung, Staffelung, Beweglichkeit, Reibung und Aufklärung zu verstehen. Gerade im Kontext agentischer KI-Systeme gewinnt diese Orientierung an Bedeutung, weil solche Systeme autonom planen, Werkzeuge nutzen, mit Umgebungen interagieren und dadurch neue Angriffswege sowie neue Risiken unbeabsichtigter oder missbräuchlicher Systemhandlungen eröffnen.
Eine strategisch-taktische Ausrichtung unterstützt die Operationalisierung von Governance sowie Schutz, Erkennung, Reaktion und Wiederherstellung, wie sie in Cybersecurity-Frameworks als übergreifende Funktionen beschrieben werden. Nachfolgend werden anwendbare militärische Strategien und Taktiken als Orientierungsmodell erfasst und die Übertragbarkeit auf Cybersecurity-Maßnahmen dargestellt.
Grenzen der Gemeinsamkeiten
Die Analogie zwischen militärischem Denken und Cybersecurity ist wissenschaftlich fruchtbar, wenn sie nicht als Gleichsetzung von (Cyber-) Krieg und IT-Betrieb missverstanden wird. Ihr Nutzen liegt vielmehr darin, Verteidigung als dynamisches, mehrschichtiges und als mindestens Zwei-Parteien-System zu analysieren. Militärische Aspekte wie Täuschung (Deception) und Verteidigungsstaffelung (Defense in Depth) lassen sich hierbei methodisch und erkenntnisorientiert analysieren und als Governance-Artefakte einsetzen.
Angreifer* handeln – im virtuellen wie im realen Raum – nicht zufällig, sondern verfolgen Ziele, wählen Wege, passen ihr Verhalten an Hindernisse an und nutzen erkannte Schwächen aus. Verteidiger müssen deshalb nicht nur einzelne Schwachstellen schließen, sondern Angriffsflächen gestalten, Wahrnehmung erzeugen, Bewegungsspielräume begrenzen und die eigene Handlungsfähigkeit erhalten.
Diese Sichtweise harmoniert mit etablierten Cybersecurity-Rahmenwerken. Das NIST Cybersecurity Framework (CSF) 2.0 beschreibt Cybersecurity etwa als Management von Risiken über die Funktionen Govern, Identify, Protect, Detect, Respond und Recover [1]. Für den hier betrachteten Zweck sind diese Funktionen anschlussfähig: „Govern“ entspricht der strategischen Führung, „Identify“ dem Lagebild, „Protect“ der Verteidigungsstaffelung, „Detect“ dem Enttarnen, „Respond“ der taktischen Reaktion und „Recover“ der Wiederherstellung der Operationsfähigkeit. Militärische Strategien und Taktiken liefern damit zwar keine fertigen Kontrollen, wohl aber eine Denkstruktur, mit der sich Kontrollen sinnvoll kombinieren und priorisieren lassen.
Ableitung von Sicherheitsmaßnahmen
Anhand einer Literatur-Recherche hat der Autor als Orientierungsmodell unterschiedliche militärische Aspekte untersucht, als übertragbare Methoden identifiziert und mit Security-Aspekten verknüpft (Tab. 1). Hierbei wird auf allgemeine Sicherheitsziele und auf mögliche Sicherheitsmaßnahmen sowie zusätzlich auf spezifische Aspekte agentischer Systeme der künstlichen Intelligenz (KI) eingegangen (siehe etwa [2]).
| Militärische Strategie | Militärische Taktik | Anwendung in der Security |
|---|---|---|
| Täuschung |
|
|
| Verteidigungsstaffelung |
|
|
| Moving Target |
|
|
| Friktionen |
|
|
| Enttarnen und Erfassen |
|
|
| Governance |
|
|
Täuschung
Die Strategie der Täuschung zielt darauf, die Wahrnehmung des Gegners in Bezug auf ein werthaltiges oder nutzbares Ziel zu beeinflussen und ihn auf Nebenkriegsschauplätze zu lenken.
In der Cybersecurity wird dieser Gedanke durch Deception-Verfahren umgesetzt: Honeypots, Honeytokens und Canary-Tokens präsentieren scheinbar attraktive Ziele wie Zugangsdaten, Dateien oder Dienste, die im Normalbetrieb aber nicht genutzt werden. Erfasst ein Angreifer ein solches Artefakt, entsteht ein qualifizierter und detektierbarer Hinweis auf unberechtigtes Verhalten. Sandboxes erweitern diesen Ansatz, indem man verdächtige Dateien, Skripte oder Prozesse in einer kontrollierten Umgebung ausführt und beobachtet. Die taktische Wirkung besteht darin, Angreifer zu binden, ihre Werkzeuge offenzulegen und die Zeit zur Erkennung zu verkürzen.
Für agentische KI-Systeme ist Täuschung besonders relevant, da autonome Agenten Werkzeuge ausprobieren, Speicher nutzen und externe Schnittstellen ansprechen können. Deception-Artefakte können hier helfen, unerlaubte Exploration, Prompt-Injection-Folgen oder missbräuchliche Tool-Nutzung früh sichtbar zu machen [3,4].
Verteidigungsstaffelung
Staffelung bedeutet, dass ein Gegner nicht durch ein einzelnes Hindernis aufgehalten wird, sondern auf Barrieren trifft, die eine räumliche, technische und zeitliche Verzögerung darstellen.
Cybersecurity übersetzt dies teilweise im Konzept der Defense in Depth: Netzwerksegmentierung, Zugriffskontrollen, Härtung, Monitoring und Reaktionsmechanismen wirken nicht isoliert, sondern als gestaffeltes System. Unterschiedlich ausgeprägte Exposure-Points im Sinne des Exposure-Managements [5], Backoff- und Throttling-Mechanismen sowie die Reduktion des Informationsgehalts systemtechnischer Antworten können die Unsicherheit des Angreifers erhöhen und den Exposure-Pfad zum eigentlichen Ziel empfindlich stören.
Besonders bei Distributed-Denial-of-Service- (DDoS) oder Credential-Stuffing-Szenarien lässt sich durch die bewusste Verzögerung oder Begrenzung von Antworten die Wirksamkeit automatisierter Angriffe deutlich senken. Somit wird nicht nur die Resilienz der verteidigenden Organisation gestärkt, sondern auch die Informationsökonomie des Angreifers verschlechtert: Er erhält weniger verlässliche Rückmeldungen und muss mehr Ressourcen einsetzen, um Fortschritte zu erzielen.
Moving Target
Die Strategie des Moving Target verschiebt, verändert oder entwertet relevante Zieleigenschaften aus Angreifersicht.
Während klassische (Cyber-)Verteidigung häufig statische Systeme sichert, verändert eine Moving-Target-Defense die ausnutzbaren Eigenschaften der Umgebung: Adressen, Dienste, Schlüssel, Ausführungsumgebungen, Container oder Zugriffspfade können dynamisch angepasst werden. Die Reduktion der Exposure-Surface, Segmentierung, Containerisierung, Redundanz und Verschlüsselung sind passende Security-Aspekte.
Diese Maßnahmen erschweren die Aufklärung (Reconnaissance) und laterale Bewegungen für Angreifer, weil ein einmal gewonnenes Lagebild schnell(er) veraltet. Redundanz reduziert zugleich die Kritikalität systemtechnischer Ziele, da der Ausfall eines (Teil-)Systems nicht automatisch den Ausfall der Gesamtfunktion bedeutet – Verschlüsselung entwertet Daten selbst dann, wenn ein Angreifer Zugriff auf Speicherorte oder Übertragungswege erhält.
Für KI-gestützte Angriffe und agentische KI-Systeme zielt Moving-Target-Defense auf die Lernfunktionen, da dynamische Zielbilder die Auswahl von Angriffsvektoren sowie die Wiederverwendbarkeit solcher Lerngewinne begrenzt [4,6].
Friktionen
Friktion bezeichnet ungeplante sowie gezielt herbeigeführte Reibung im Handeln des Gegners. Im militärischen Sinn wird durch äußere Umstände oder Kommunikationsverluste die gegnerische Beweglichkeit eingeschränkt sowie die Unsicherheit der Umsetzung von Handlungen erhöht (siehe bspw. [7]).
In der Cybersecurity entspricht dies einer dynamischen Reglementierung von Netzwerkverbindungen, Zugriffen und Ausführungspfaden: Verbindungen können blockiert, umgeleitet, durchsatzbegrenzt oder an zusätzliche Prüfungen gebunden werden.
Das Ziel ist dabei nicht zwingend die sofortige vollständige Unterbindung jeder Aktion, sondern eine „Erhöhung der Kosten“, die Verlängerung der Angriffszeit und damit der Gewinn zusätzlicher Beobachtungspunkte. Solche Maßnahmen sind besonders wirksam, wenn sie risikobasiert erfolgen: Normale Geschäftsprozesse bleiben möglich, während verdächtige Pfade stärker verlangsamt oder isoliert werden.
In agentischen KI-Umgebungen kann Friktion etwa bedeuten, Tool-Aufrufe nach Risiko zu staffeln, privilegierte Aktionen mit expliziten Freigaben zu versehen oder autonome Workflows in kritischen Systembereichen zu begrenzen.
Enttarnen und Erfassen
Keine Verteidigung ist wirksam, wenn sie keine Rückmeldung über den Zustand der eigenen System-Umgebung erhält.
Enttarnen und Erfassen entsprechen daher der Aufklärung im digitalen Raum: Observability und Anomalieerkennung sowie unterschiedliche Erkennungsmechanismen bilden ein Lagebild, das punktuelle, kontextuelle und systemische Abweichungen vom Normal-Betriebszustand sichtbar macht: Quasi-statische Indikatoren erkennen bekannt gewordene Muster (bspw. Command&Control-Kommunikation – C2), heuristische Verfahren erfassen verdächtige Abfolgen und KI-gestützte Verfahren können unbekannte Muster in großen Datenmengen identifizieren.
Entscheidend ist die Einbettung in einen überprüfbaren Prozess: Erkennung muss zu Bewertung, Priorisierung, Reaktion und Verbesserung führen.
Mit agentischen KI-Systemen ist dabei die Sensibilität nochmals zu erhöhen, weil Fehlverhalten nicht immer wie ein klassischer Angriff aussieht. Unerwartete Tool-Ketten, ungewöhnliche Datenzugriffe oder die wiederholte Umgehung von Leitplanken sind daher als eigenständige Beobachtungsobjekte zu modellieren.
Governance
Jegliche Verteidigung benötigt klare Rollen, Entscheidungsbefugnisse, Richtlinien, Risikobewertungen und Abhängigkeitstransparenz. Governance legt fest, welche Risiken akzeptabel sind, welche Systeme kritisch sind und wie Maßnahmen priorisiert werden – darüber hinaus steuert sie das effektive Zusammenspiel unterschiedlicher Maßnahmen.
Identitäts- und Berechtigungsmanagement reduziert im Cyberumfeld die Wahrscheinlichkeit, dass einzelne kompromittierte Konten zu operativer Handlungsfreiheit des Angreifers führen. Incident-Analysen („Post Mortem“) stellen sicher, dass erkannte und bearbeitete Vorfälle nicht nur technisch analysiert, sondern beherrscht, kommuniziert und Verbesserungspotenziale in den Normalbetrieb zurückgeführt werden. Damit ist verbunden, die strategische Handlungsfähigkeit und Resilienz bei künftigen Ereignissen zu erhöhen.
Fazit
Die Verknüpfung militärischer Strategien und Taktiken mit Security-Aspekten lässt sich anschaulich als Gegenüberstellung von Angriffs-Vektoren und Sicherheitsaspekten darstellen (siehe Abb. 1).
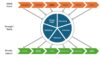
Diese Darstellung ist jedoch beispielhaft zu verstehen: Eine Anwendung und Ausprägung der Strategien und Taktiken kann im Prinzip in jedem Schritt des Angriffs wirksam sein. Dementsprechend sind die Sicherheitsaspekte beziehungsweise -maßnahmen abzuleiten und anzuwenden.
Für die praktische Anwendung sind die dargestellten Aspekte nicht als Checkliste, sondern als Werkzeugkasten zu verstehen und zu nutzen. Ausgehend von der Erfassung kritischer Assets, Geschäftsprozessen, Datenbeständen, Identitäten, Dienstleistern und Schnittstellen wäre zu prüfen, wo und in welchem Umfang man bereits strategisch-taktische Aspekte einsetzt.
Anschließend lässt sich anhand einer Wirksamkeitsanalyse bewerten, ob weitere Aspekte sinnvoll wären: Gibt es Täuschungsartefakte für eine frühe Angriffs-Erkennung? Sind Kontrollen gestaffelt oder hängt die Sicherheit an einzelnen Barrieren? Ist die Erstellung eines belastbaren Lagebilds möglich? Sind Verantwortlichkeiten und Wiederherstellungsprozesse definiert? Diese und weitere Fragen ermöglichen eine strukturierte Bewertung und Ableitung von Maßnahmen, ohne den Blick auf den Gesamtzusammenhang zu verlieren.
Für agentische KI-Systeme ist die Anwendung gewinnbringend auf Autonomiegrade, Tool-Berechtigungen, Speicherfunktionen, externe Schnittstellen und menschliche Freigabepunkte auszuweiten. Je stärker ein System eigenständig plant und handelt, desto wichtiger werden Staffelung, Friktion und Observability! Ein angemessener Sicherheitsentwurf kombiniert technische Leitplanken, Laufzeitüberwachung, Deception-Signale, Berechtigungstrennung, Protokollierung und Notfallabschaltung. Hiermit wird inhärent auch an OWASP-Risikokategorien wie Prompt-Injection, Supply-Chain, Excessive Agency und Unbounded Consumption sowie an MITRE ATLAS als Taktik- und Technikmodell für Angriffe auf KI-Systeme angeknüpft [4,6].
Die Ausprägung einzelner Strategien und Taktiken fällt je nach zu schützendem Asset/Ziel unterschiedlich aus. Militärische Strategien und Taktiken können jedoch ein kommunikatives Bindeglied darstellen, um Risiken und Maßnahmen zwischen Management, Fachbereichen und Sicherheitsteams für eine effektive Sicherheit abzustimmen. Hiermit wird dann auch eine stärkere Sicht auf die Wirksamkeit und die Verknüpfung von Maßnahmen jenseits von Katalogen oder Checklisten möglich.
Bernhard Barz war fast 20 Jahre als Informationssicherheitsbeauftragter eines IT-Dienstleisters tätig. Sein Interesse gilt weiterhin der Fortentwicklung und Fundierung der Informationssicherheit durch Anwendung system- und ingenieurtechnischer Methoden.
Literatur
[1] National Institute of Standards and Technology (NIST), The NIST Cybersecurity Framework (CSF) 2.0, Febrauar 2024, Download www.nist.gov/cyber-framework oder direkt https://doi.org/10.6028/NIST.CSWP.29
[2] Dr. Ron Ross, A Multidimensional Protection Strategy for Engineering Mission-Resillient Systems in the Age of Frontier AI, Rev. 3, Juli 2026, verfügbar via https://ronrossecure.com/library und www.linkedin.com/pulse/multidimensional-protection-strategy-building-systems-ron-ross-q8a3e
[3] MITRE Corporation, MITRE ATT&CK Enterprise Matrix, undatiert, https://attack.mitre.org/matrices/enterprise/
[4] MITRE Corporation, Adversarial Threat Landscape for Artificial-Intelligence Systems (ATLAS), undatiert, https://atlas.mitre.org
[5] Bernhard Barz, Security-System Engineering, Ein Ansatz zu den Grundlagen der Informationssicherheit, Springer Edition <kes>, September 2025, E-Book ISBN 978-3-658-48459-0, https://doi.org/10.1007/978-3-658-48459-0 / www.springerprofessional.de/security-system-engineering/51493786
[6] Open Worldwide Application Security Project (OWASP), OWASP Top 10 for Large Language Model (LLM) Applications, Portalseite, undatiert, https://owasp.org/www-project-top-10-for-large-language-model-applications/
[7] Christopher Bassford, Thiha von Ghyczy, Bolko von Oetinger, Strategieinstitut der Boston Consulting Group (Hrsg.), Clausewitz: Strategie Denken, dtv, September 2003, ISBN 978-3-423-34033-5